
从数据包噪声到会话智能:macOS 原生网络分析工具 Tracexy 架构设计与端侧 Agent 实践
在 macOS 平台上进行网络诊断与通信排障时,长久以来我始终在两类截然不同的工具生态间艰难权衡。一端是以 Wireshark、tcpdump 为代表的经典报文级抓包工具,它们拥有极其广博的协议解析生态,但其交互哲学完全围绕原始数据包流展开,面对动辄数十万个离散的 ACK 确认与窗口更新帧,排障过程极度依赖复杂的过滤表达式与脑内时序重构,更无法直接感知“究竟是 Mac 上的哪个 App 发起了这次请求”;另一端是以 Proxyman、Charles 为代表的 HTTP 代理调试工具,它们虽然具备直观的应用级体验,但核心依赖根证书伪造与中间人拦截(MITM),不仅完全无法触达非 HTTP(S) 的原生传输层(如原始 TCP/UDP、DNS、STUN、VPN 隧道与 QUIC 底层通信),更对系统网络栈造成了侵入式篡改。
近期,Rockxy 团队在 GitHub 开源了专为 macOS 打造的原生网络分析工具 Tracexy。不同于传统工具将视线聚焦于底层报文碎片的做法,Tracexy 从底层设计之初就确立了“会话优先(Session-First)”的认知范式。它基于 Swift 原生开发,不仅利用 macOS 特有的 pktap 内核机制实现了毫秒级进程级溯源,更构筑了一套由零拷贝 PacketBuffer、单遍无状态解码器、五元组对话归一化以及本地沙盒项目隔离组成的高性能流水线。更令我惊喜的是,Tracexy 内置了遵循 Model Context Protocol(MCP)规范的只读 stdio 智能体接口与端侧环回大模型适配器,使得终端排障与 AI 自动化分析形成了无缝闭环。在深度研读其源码与架构设计后,我将在这篇文章中全面拆解 Tracexy 的工程拓扑、内存安全防线、证据链推理机制以及在 AI Agent 时代的落地范式。
一、 认知范式转移:为什么网络分析需要“会话优先”?
在网络工程师与开发者的日常排障工作中,绝大多数痛点并非缺少底层字节,而是信息过载与上下文断裂。
当我打开传统的数据包分析工具捕获一段几分钟的日常桌面流量时,常常瞬间被数万乃至数十万条离散的以太网帧所淹没。为了确认“为什么某个 API 请求偶发超时”,我往往需要经历以下繁琐的心智负担:
- 进程盲盒:仅能看到源 IP 与端口,无法直接确认是 Safari、后台的某个守护进程,还是终端执行的脚本在发起连接;
- 时序撕裂:同一个 TCP 对话在进出两个方向被割裂为交错的行,必须手动寻找握手包、跟踪序列号,在脑海中费力拼接因果关系;
- 过滤体操:需要编写类似
tcp.port == 443 && ip.addr == 104.16.x.x && !icmp的复杂表达式来过滤噪声,稍有疏漏就会漏掉关键的 RST 重置报文; - 内存失控与安全风险:长期抓包下,庞大的 C/C++ 解析器与未受控的内存树极易造成主程序无响应,且历史上复杂报文解析库的内存越界漏洞屡见不鲜。
Tracexy 针对上述痛点构建了截然不同的分析体验。它将核心工作区的起点提升到了“会话(Session)与活动(Activity)”维度:
- 进程感知优先:结合 macOS 内核的
pktap报文元数据与本地套接字表,抓包瞬间即可精准标定连接所属的本地应用(例如Safari (PID 1240)或curl (PID 8932)); - 五元组双向折叠:通过规范化五元组(
FiveTuple)将两个通信方向天然合并为一条清晰的会话记录,开箱即提供吞吐量、往返时延(RTT)及连接生命周期; - 证据驱动的发现(Findings):系统自动检出异常事件(如 TLS 握手降级、TCP 重置、DNS 域名解析失败),且每项诊断均强类型锚定到具体的帧序号(
frame-<ordinal>); - 按需重组流:在抓包期间保持轻量,只有在捕获停止且用户显式要求跟随时,才触发有限边界的 TCP 流重组,彻底杜绝无边界内存泄露。
二、 Tracexy 系统分层拓扑与信任边界
从代码工程结构来看,Tracexy 遵循严格的单向依赖分层架构(Layered Pipeline)。每一层仅向上输出强类型实体,并且对上层逻辑一无所知:
Capture Format / Core Capture → Core Protocol → Core Session → Workspace & Isolation
1. 第一层:硬件捕获、特权守护与 pktap 溯源
抓取系统底层网络包必须具备特权。Tracexy 没有将整个桌面主程序以 root 权限运行,而是通过 macOS 的 SMJobBless 机制安装了一个极简的特权守护进程 TracexyCaptureHelper:
- 强类型 XPC 协议:Helper 与 App 之间仅通过受限的强类型 XPC 接口通信,严禁暴露任何执行系统 Shell 或自由读写任意文件的接口;
- 原生 libpcap 联动:Helper 内部调用成熟的
libpcap,支持在指定网络接口(Wi-Fi、以太网、雷雳网桥、VPN 虚拟网卡以及lo0环回接口)上启用混杂模式与 BPF 过滤规则; - 内核
pktap元数据注入:在 macOS 上抓包的核心杀手锏在于 Apple 的pktap虚拟接口。Tracexy 通过pktap捕获帧头部的附加元数据,直接读取到由 XNU 内核盖章的进程 ID、进程映像名称以及有效 UID。若报文缺少pktap标记,Tracexy 会退一步查询本地系统套接字映射表,但始终遵循“未知即标注未知,绝不凭空臆造”的工程底线; - 独立的 CaptureFormat 模块:负责 PCAP 与 PCAPNG 格式读写的
CaptureFormat库是一个零 UI 依赖、纯 Swift 实现的基础库。它不仅被主 App 引用,还被直接编译进 macOS 的 Quick Look(快速预览) 与 Spotlight 扩展。在 Mac 访达中选中任意.pcap文件轻按空格键,即可秒级渲染出报文接口概览与统计卡片,无需启动笨重的主分析界面。
2. 第二层:零拷贝 PacketBuffer 与无状态单遍解码
任何外部网络报文或离线抓包文件,在进入系统时都被视为不可信输入(Untrusted Input)。
在传统的抓包工具中,因解析畸形报文导致越界读写甚至远程代码执行的 CVE 屡屡发生。Tracexy 在 Core/Protocol 中采用 Swift 语言特性构筑了严密的安全防线:
- 零拷贝安全切片
PacketBuffer:每个原始帧被封装在 bounds-checked 的PacketBuffer视图内。所有的偏移移动与多字节读取(如网络序整型转换)均受严格的边界校验保护。一旦遇到截断包或恶意畸形数据,解码器统一以 Swiftthrow抛出受控异常,而绝不触发内存异常或致命 trap; - 单遍无状态解码(
PacketDecoder):针对 L2 至 L4 协议(以太网帧、IPv4/IPv6、ARP、ICMP、TCP/UDP、SCTP 以及 GRE/VXLAN 隧道包),解析器执行高效的单遍线性扫描,并支持有界的 IP 分片重组; - 轻量应用层识别:在单包处理路径中,仅对 DNS、STUN、TLS 首包(SNI 扩展与密码套件)以及 HTTP/1 握手进行命名层级的元数据探测,不展开完整的会话状态机,从而确保实时抓包的高吞吐与零状态开销。
3. 第三层:五元组会话归一化与因果活动推理
当海量的数据包通过解码器后,Core/Session 模块负责将这些碎片聚合成人类可理解的宏观对话:
FiveTuple双向规范化:定义了网络通信的双向端点(Endpoint A与Endpoint B)。算法依据 IP 地址与端口号进行确定性排序(Canonical Ordering),使得无论数据包是从客户端发往服务端,还是服务端回包,都会落入同一个会话实体中;SessionBuilder纯函数批处理:批量接收解码帧并输出SessionSummary。值得一提的是,会话的唯一标识符(UUID)并非随机生成,而是由规范化五元组与时间基准计算得出的稳定 UUID。这意味着当界面重新筛选或后台重新渲染时,用户选中的当前会话高亮状态绝不会因为对象重建而丢失;ActivityBuilder与可验证发现:在会话之上,活动构建器进一步关联并发连接,并附带由弱到强(weak / strong / causal)的三级置信度判定。网络诊断结论(如 TLS 握手失败、TCP 重传率过高)均以SessionFrameProvenance形式绑定具体的报文帧号,提供不可篡改的事实验证链。
4. 第四层:原生 macOS 工作区与项目级完全隔离
在用户交互层,Tracexy 摒弃了跨平台框架常见的迟钝感,基于原生 SwiftUI 与 AppKit 构建了响应迅速的桌面界面:
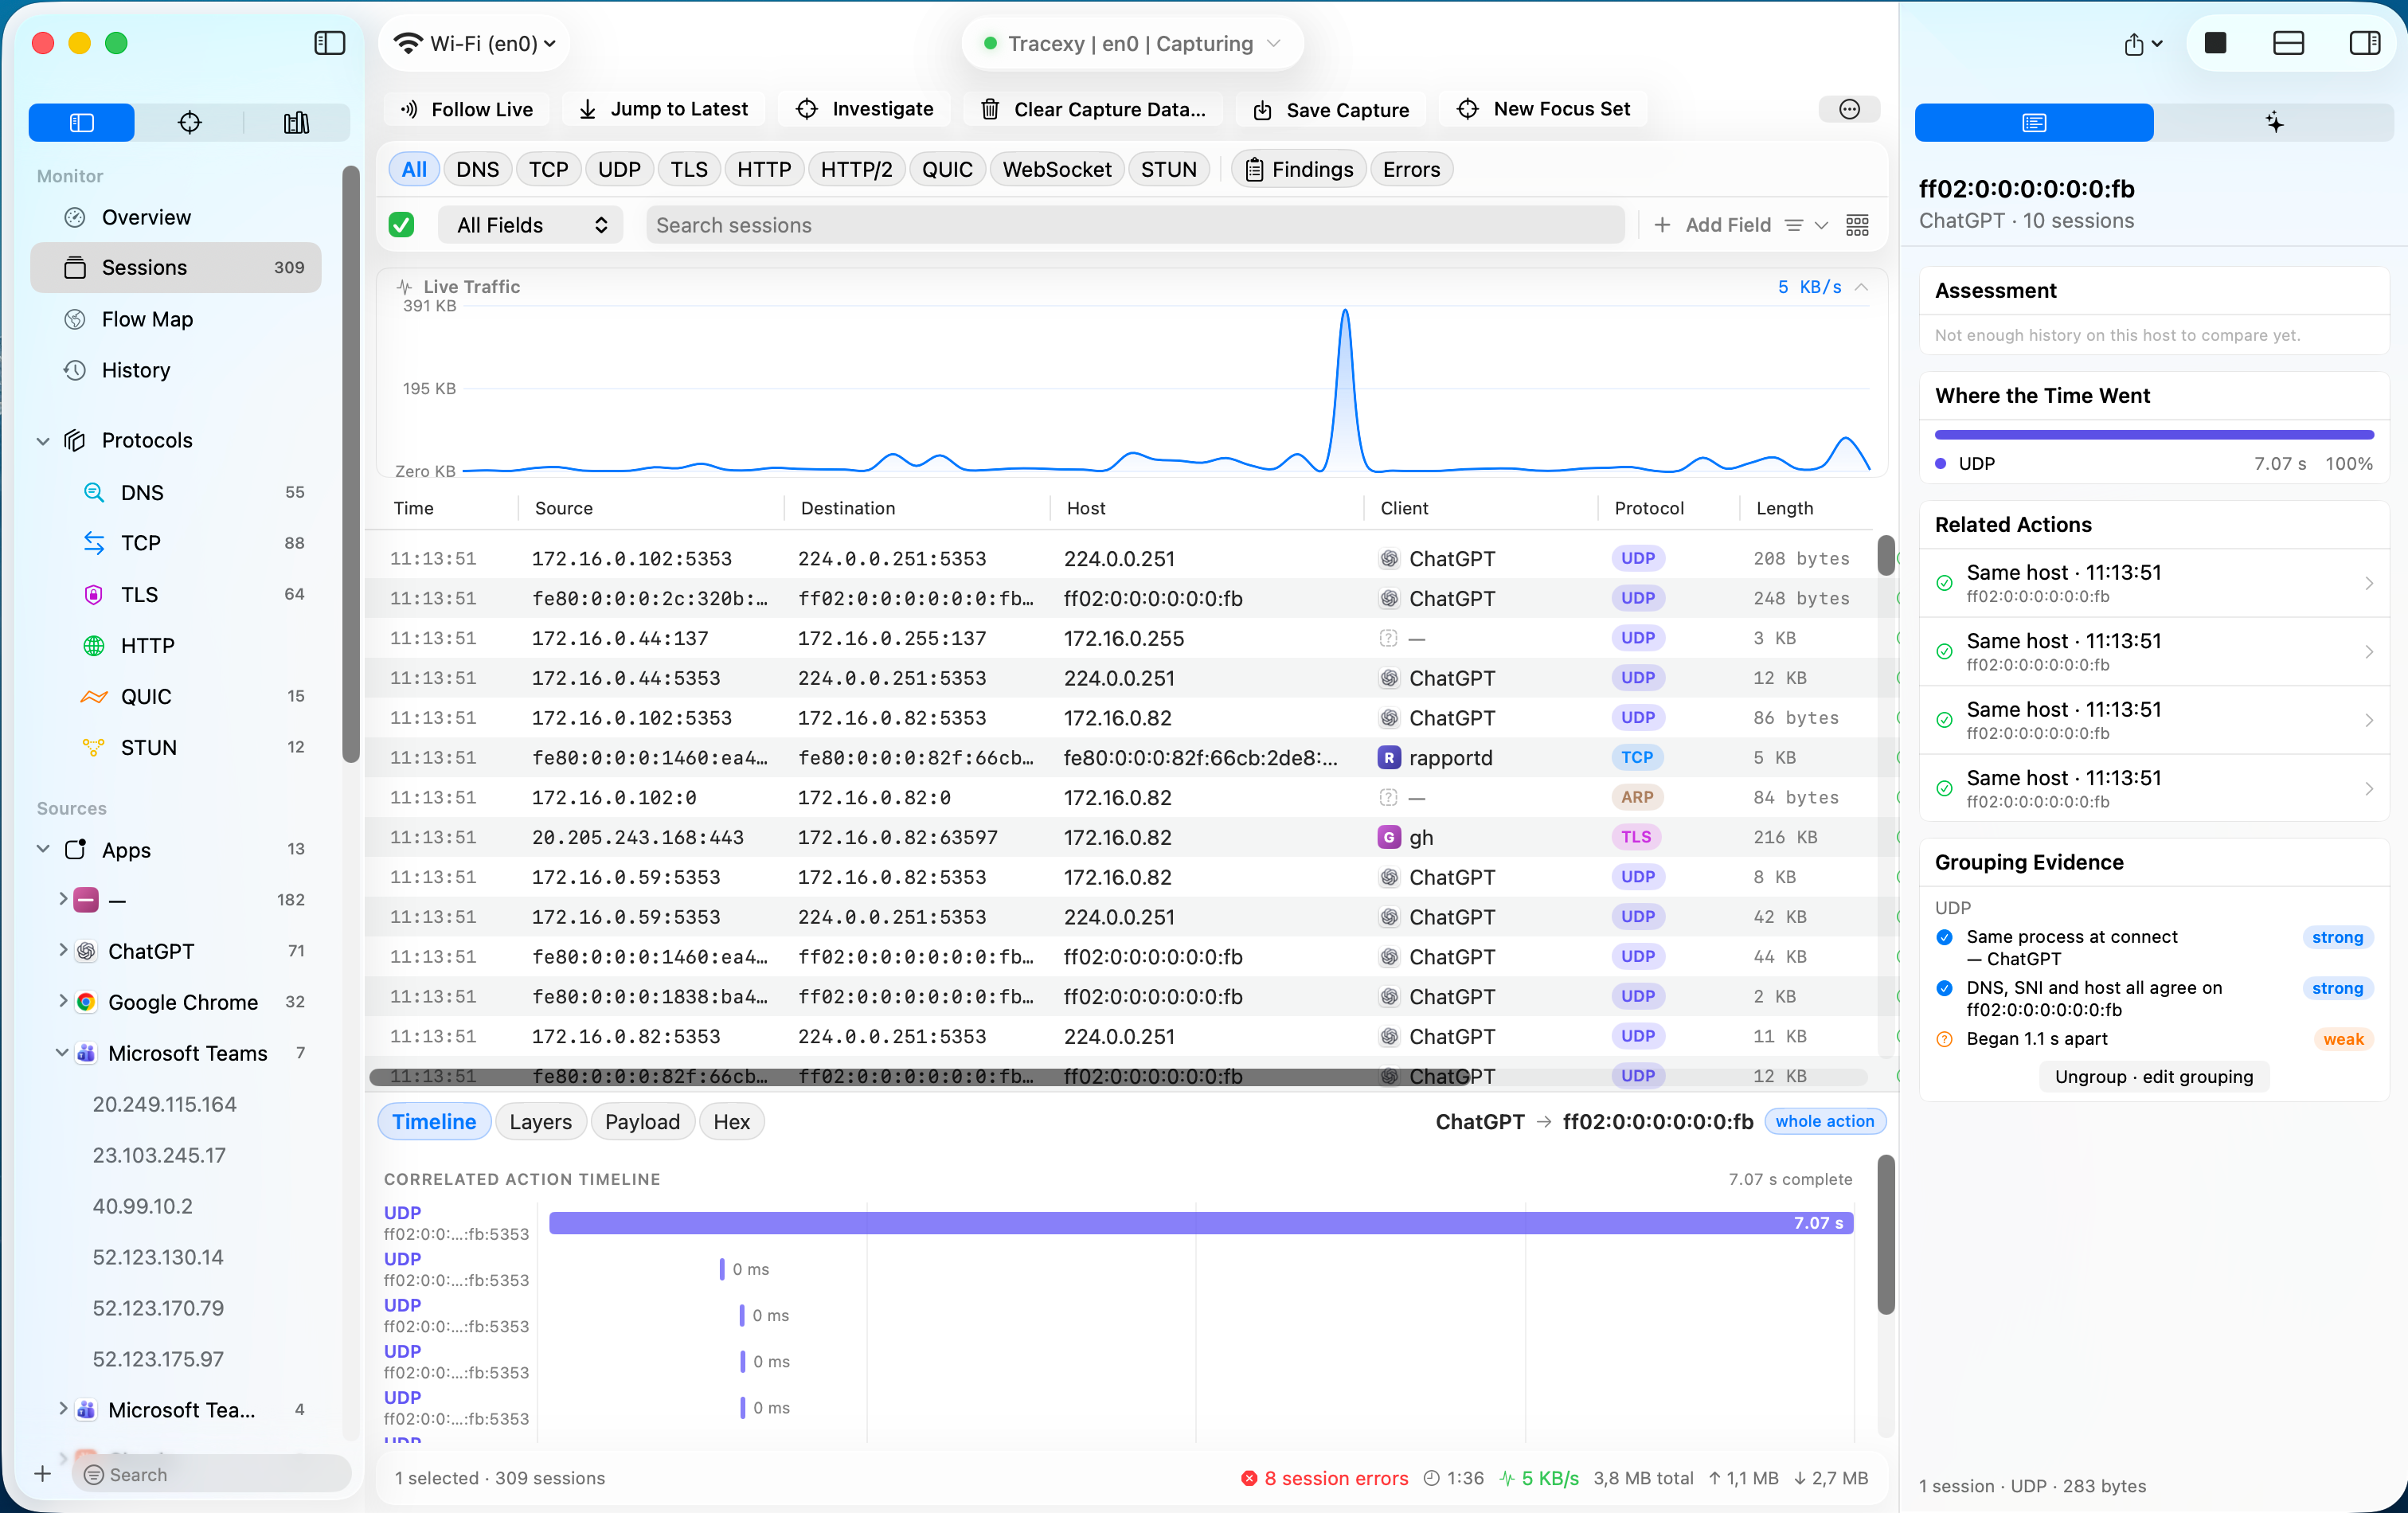
为了满足专业安全审计与多任务调查的需求,Tracexy 引入了项目(Project)隔离沙盒机制:
- 存储边界独立:每个 Project 拥有完全独立的 SQLite 历史数据库、抓包文件目录、工作区过滤状态与
UserDefaults偏好设置; - 无感秒级切换:驻留在后台的已挂起项目会完整保留其在内存中的
SessionStore与LiveCaptureSpool,在不同项目之间切换无需重新加载或重新解析,切换回来即恢复此前的全部证据上下文; - 项目级脱敏与留存:数据隐私设置(如敏感 IP 掩码、自动清理天数)是按项目独立设定的,在某个受限排障项目中开启 IP 脱敏,绝不会污染日常开发项目的抓包行为。
三、 本地隐私安全红线与实操体验
在涉及网络全量捕获的软件中,数据隐私与数据主权是至关重要的生命线。
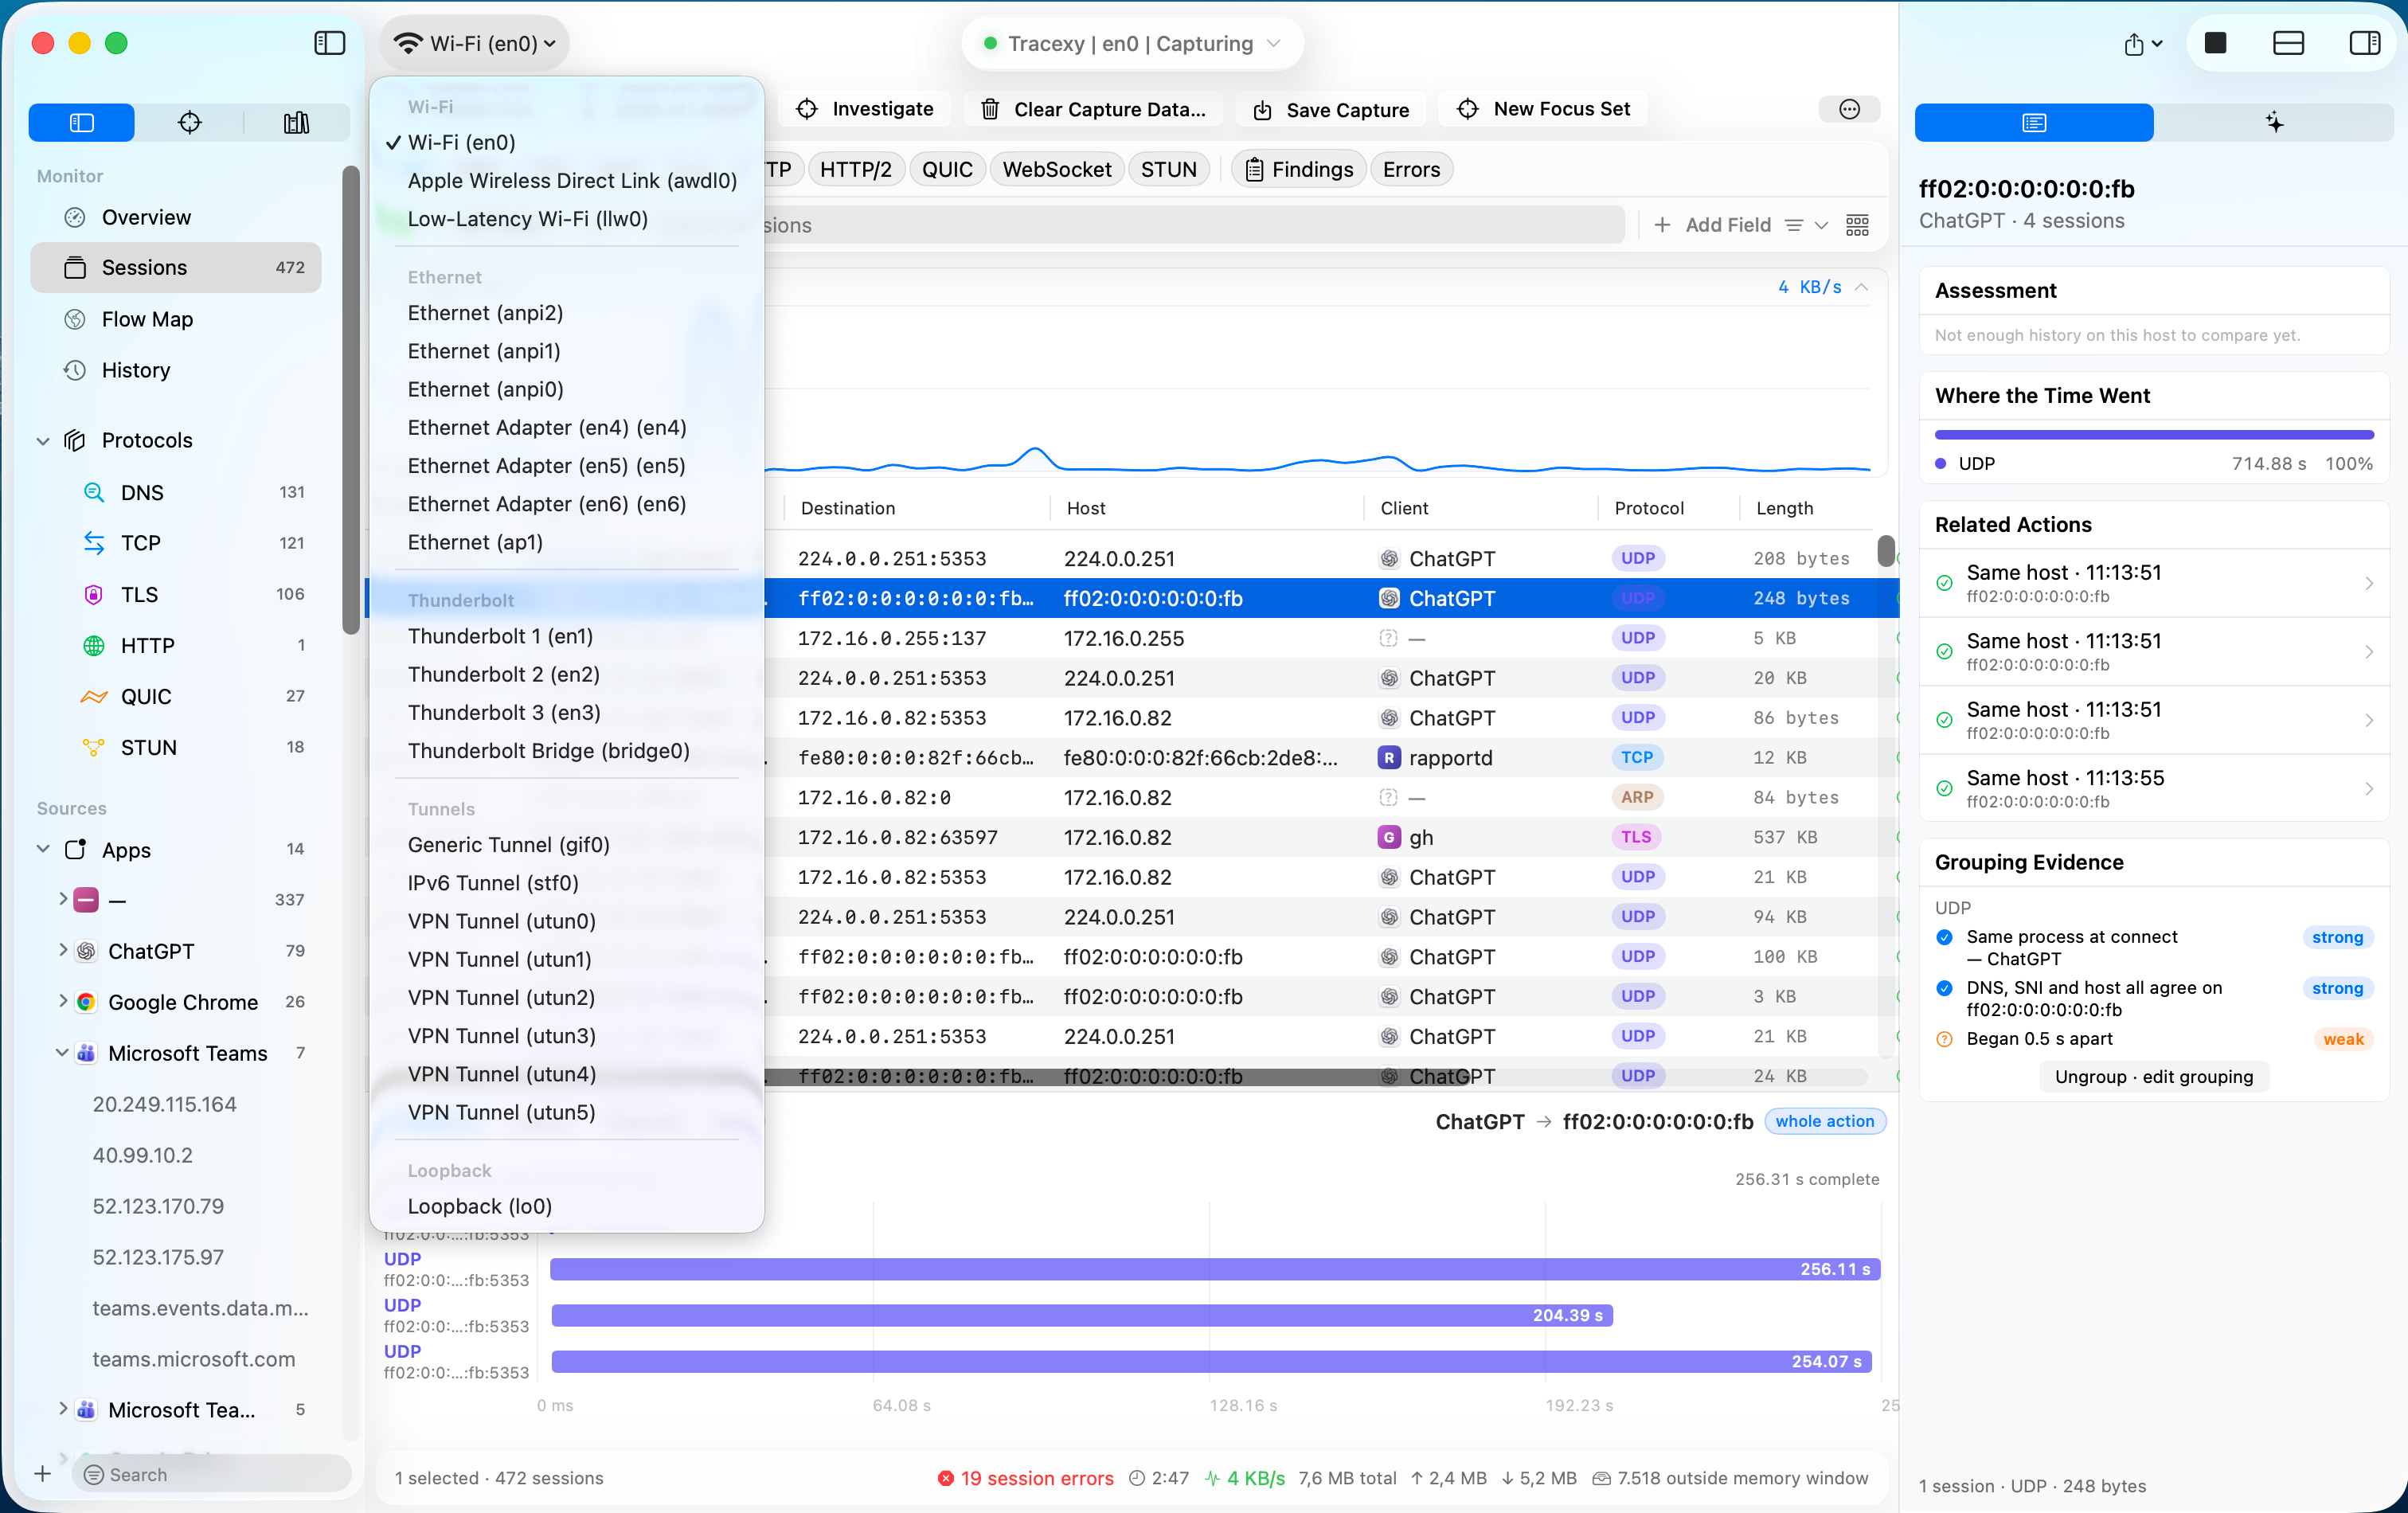
在体验 Tracexy 的过程中,其在隐私设计上的克制与严谨令我印象深刻:
- “全部数据留在本 Mac 上”:在设置面板的隐私选项卡中,这一声明并非一个可开启或关闭的软开关,而是编译期就确立的代码现实——在整个开源代码库中,完全不存在向任何外部云端服务器上传报文、元数据或遥测分析的代码路径;
- 离线 GeoIP / ASN 查询:绝大多数抓包工具在解析 IP 归属地时会默默向在线 API 发送请求,这本身就会产生二次信息泄露。Tracexy 仅支持读取本地用户指定的 MaxMind GeoIP 离线数据库,严禁任何在线回传探测;
- 受保护的会话导出(
.tracexysession):当需要向团队同事或外部支持人员分享排障线索时,直接发送包含敏感载荷的.pcap文件风险极高。Tracexy 专门设计了受保护的.tracexysession格式,在导出时自动剥离原始报文载荷(Payload)与解密私钥,仅保留五元组结构、时延指标与诊断发现,在保障协作效率的同时堵住了泄密漏洞。
四、 本地 AI 智能体与只读 stdio MCP 协同流水线
随着以 Claude Code、Cursor、Windsurf 为代表的 AI 编程智能体逐渐接管开发者的终端与编辑器,传统“人类盯着 GUI 界面找 Bug”的模式正在向“Agent 自主感知环境并诊断缺陷”演进。
Tracexy 在这一领域交出了一份教科书级别的架构答卷:它没有跟风在客户端直接集成未经审计的云端商业大模型,而是设计了一套以安全为核心、双向隔离的本地 MCP 与端侧环回 AI 架构。
1. 内置只读 tracexy-mcp 服务
Tracexy 内部直接捆绑了原生编译的 tracexy-mcp 命令行工具。外部智能体(如终端中的 Claude Code)可以通过标准输入输出(stdio)直接调用:
- 零开放网络端口:该服务不启动任何本地 HTTP 端口或 TCP Socket 监听,完全依附于父进程创建的私有 stdio 管道运行,杜绝局域网被黑客端口扫描利用;
- 单向授权令牌(Grant Token)守护:MCP 工具在启动时,必须读取由 Tracexy 桌面端主程序在 Application Support 路径下签发的身份授权文件。该令牌显式约束了:
- 仅允许访问指定的单一 Project 数据库;
- 强制只读访问底层 SQLite(打开方式为只读连接,拒绝任何数据修改);
- 严格限制单次游标分页的最大条数(防止外部请求滥用导致卡顿);
- 绝不接受来自命令行参数或环境变量的任意数据库路径覆写,一旦校验失败立即防御性熔断退出。
- 强类型核心工具暴露:
list_captures:按时间序分页列出当前项目历史捕获任务及概要;list_sessions:按五元组与传输量列出特定抓包中的会话列表;list_findings:精确读取被诊断出的异常网络事件及其引用的帧序号。
2. 端侧环回大模型适配器(Loopback Assistant)
在桌面界面内部,Tracexy 同样提供了一个轻量级的 AI 助手面板。其底层设计遵循极度保守的隐私边界:
- 纯环回通信(Loopback Only):内置适配器仅允许向本机环回地址(
http://127.0.0.1:11434或localhost)发起请求,完美契合本地运行的 Ollama 或兼容 OpenAI 协议的本地推理框架。系统坚决拒绝连接任何外部公网 IP,亦拒绝跟随任何跨越本机的 HTTP 重定向; - 脱敏证据简报(
AssistantEvidenceBrief):发送给本地大模型的内容并非整份报文!主程序在后台主线程外构建了一份精简摘要,严格剥离所有载荷字节、敏感 URL 与认证凭证,仅传递结构化的五元组指标与帧引用标记(如frame-14)。由本地大模型负责根据异常模式给出分析建议,再由本地 UI 负责将帧序号导航映射回真实的十六进制报文树。
五、 实操:三分钟在终端联动 Claude Code 诊断网络异常
为了验证 Tracexy 的端侧自动化能力,我模拟了一个因本地应用配置错误导致特定连接被服务端频繁 RST 中断的排障场景。
1. 抓包并确认授权存在
首先,在 Tracexy 桌面界面开启抓包,重现网络故障后点击停止。此时,历史数据已安全落入对应 Project 的 SQLite 库中,且主程序已在本地沙盒签发了授权凭证。
2. 在 Agent 中挂载 Tracexy MCP 服务
在终端配置 AI 智能体(以 Claude Code 为例)的配置文件 claude.json 中,添加 Tracexy 原生 MCP 插件:
{
  "mcpServers": {
    "tracexy": {
      "command": "/Applications/Tracexy.app/Contents/MacOS/tracexy-mcp",
      "args": []
    }
  }
}
3. 自然语言驱动异常溯源
在终端中,我直接向 Agent 提问:
“请检查刚刚 Tracexy 捕获的网络流量,分析是否有异常终止的连接,并找出是哪个本地进程发起的。”
智能体通过 stdio 管道与 tracexy-mcp 展开协同:
- Agent 调用
list_captures获取最新的抓包任务 ID; - Agent 调用
list_findings(capture_id="...")检索异常记录,瞬间定位到一条TCP RST Observed诊断,发现其引用了#42与#45号报文; - Agent 进一步调用
list_sessions匹配会话上下文,提取出该连接对应的进程属性:curl (PID 48212),连接目标为192.168.1.120:8443; - Agent 综合诊断结果输出结论:“PID 48212 的 curl 命令尝试在无客户端证书的情况下访问端口 8443,服务端在 TLS 握手初期直接下发了 RST 终止连接。建议检查 curl 命令中的
--cert参数配置。”
整个排障过程无需人工在数千个报文中翻找,耗时仅数秒,且全程无一字节数据上传至外部互联网。这种由本地专业分析引擎充当“高保真数据感知眼球”,再由本地智能体充当“推理大脑”的协作范式,正是端侧开发者工具的未来所在。
六、 总结与技术选型权衡
回顾 Tracexy 的整体技术实现,它并不是另一个试图平替 Wireshark 几千种小众工业协议的大而全项目,而是一次针对现代 macOS 开发者与系统工程师排障痛点的精准外科手术:
| 评估维度 | Tracexy | Wireshark | Proxyman / Charles |
|---|---|---|---|
| 开发平台与体验 | macOS 14+ 纯原生(SwiftUI/AppKit) | 跨平台 Qt / C/C++ | macOS 原生 / Java |
| 核心分析单元 | 五元组双向会话与因果活动 | 单个离散数据包帧 | HTTP(S) 请求/响应对 |
| 系统进程溯源 | 内核级 pktap 自动映射 |
需特定捕获配置,默认无感知 | 依赖本地代理与应用拦截 |
| 内存与安全架构 | Swift 强类型边界检查、零拷贝视图 | C/C++ 内存分配、解析器历史 CVE 较多 | 代理中间人架构,安全性依赖根证书管理 |
| 非 HTTP 协议能力 | 支持 L2-L4、DNS、STUN、VPN/GRE 隧道 | 全量支持上千种网络协议 | 仅限 HTTP/1/2/3 与 WebSocket |
| AI 与自动化支持 | 原生 stdio MCP 服务 + 环回本地大模型 | 需借助外部 Python 脚本或导出文件 | 需借助脚本规则或 Webhook |
在软件架构领域,有时候“做减法”比“做加法”更具功力。Tracexy 敏锐地抓住了网络排障中“从数据包噪声收敛到会话决策”的核心脉络,以内存安全的现代编程语言、优雅的平台特权隔离以及前瞻性的端侧 MCP 协同,为 macOS 网络智能工具树立了一个全新的技术标杆。对于每一个日常需要与网络协议、微服务通信以及系统级网络行为打交道的工程师而言,它都非常值得纳入你的日常技术工具箱中。
原文链接与参考资料
- Tracexy GitHub 官方开源仓库:RockxyApp/Tracexy - Native, local-first network intelligence for macOS
- Tracexy 官方架构设计全景文档:Tracexy Architecture Documentation
- Tracexy 与主流网络分析工具对比白皮书:Tracexy Competitor Comparison & Feature Matrix
- Tracexy 本地隐私与特权边界设计指南:Tracexy Privacy and Security Posture
- Apple Developer 官方网络抓包与 pktap 机制:Apple Developer Documentation - Capturing Network Traffic with pktap