
打破闭源代理的黑盒:Rockxy 如何用 SwiftNIO、MCP 与协议感知重塑 macOS 流量调试
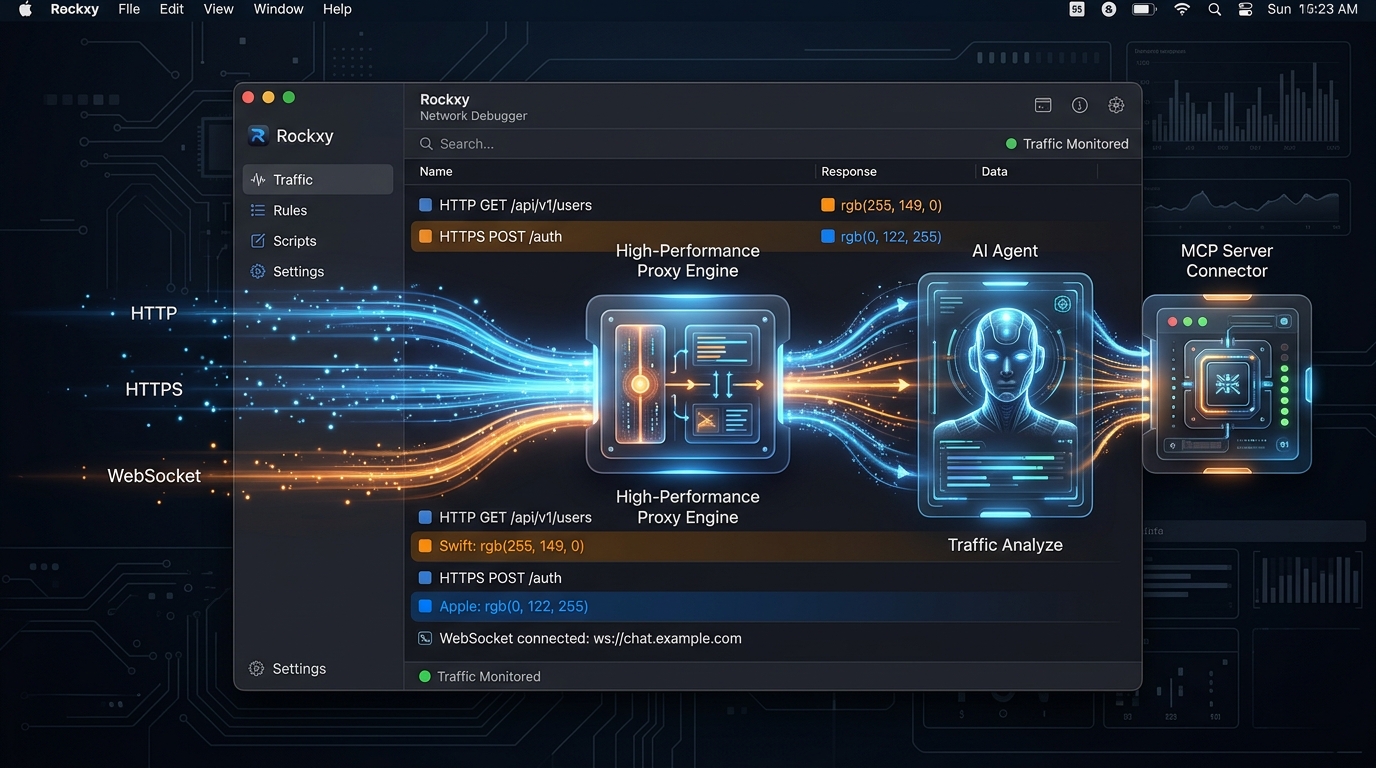
在移动端、Web 全栈以及现代 AI 智能体应用的日常研发与联调中,网络代理抓包工具(Proxy Debugger)是每个开发者不可或缺的“显微镜”。然而,在过去很长一段时间里,macOS 生态的开发者始终面临一个隐秘的信任悖论:为了解密 HTTPS 流量,我们必须将自签名根证书(Root CA)装入系统 Keychain 并授予完全信任;但主流的图形化抓包利器(如 Charles Proxy、Proxyman)却全部是商业闭源软件。这意味着你应用中最核心的 API Token、生产密钥与用户凭证,都在毫无保留地穿透一个无法审计的闭源黑盒。
Rockxy 的出现彻底打破了这种割裂局面。作为由知名开源极客王楚江(Kenny Wong / jaywcjlove)等人主导发起的现代 macOS 原生网络调试代理,Rockxy 采用 AGPL-3.0 开源协议,基于纯 Swift、SwiftUI 与 SwiftNIO 底层异步引擎打造。它不仅实现了对传统 Charles 与 Proxyman 核心调试能力的平替,更前瞻性地将 Model Context Protocol(MCP)服务器、AI 流式请求与 Token 审计、以及 Web3 JSON-RPC 协议感知 深度织入网络排障管道。本文将从信任链危机、底层架构设计、次世代协议感知与安全沙盒四个维度,全面拆解这款开源原生利器的工程精髓。
一、信任链危机与代际演进:为什么网络调试工具必须开源?
在谈论网络抓包工具的技术实现前,我们必须先认清中间人攻击(MITM, Man-in-the-Middle)在本地开发环境中的底层本质。
1. 闭源抓包工具的信任死角
当你在 macOS 系统中开启 HTTPS 解密时,实际发生的过程如下:
sequenceDiagram
    autonumber
    actor Client as 客户端应用 (App / CLI / 浏览器)
    participant Proxy as 调试代理 (Rockxy / Proxyman / Charles)
    participant Keychain as macOS 系统钥匙串 (Keychain)
    participant Remote as 目标 API 服务器 (Target Host)

    Note over Client,Proxy: 阶段 1:信任根建立
    Proxy->>Keychain: 注册并信任私有 Root CA 证书

    Note over Client,Remote: 阶段 2:动态伪造与解密拦截
    Client->>Proxy: 发起 TLS 握手 (Client Hello: api.example.com)
    Proxy->>Remote: 与目标服务器完成真实 TLS 握手
    Proxy->>Proxy: 用本地 Root CA 实时动态签发 *.example.com 伪造证书
    Proxy-->>Client: 返回伪造证书完成客户端 TLS 握手

    Note over Client,Remote: 阶段 3:明文数据暴露
    Client->>Proxy: 发送加密 Payload (含 API Keys, 鉴权 Cookie, Bearer Token)
    Proxy->>Proxy: 解密为明文,进入调试面板内存
    Proxy->>Remote: 重新加密并转发到远程服务器
在上述链路中,代理进程拥有对你全机外发流量的完全解密与篡改特权。如果该软件是闭源的,开发者将面临三大系统性风险:
- 凭证泄露盲区:闭源二进制包是否包含暗中外发的遥测代码(Telemetry)?当开发者的环境变量中包含 OpenAI API Key、AWS Secret 或内网核心网关 Token 时,没有任何机制能向你证明这些凭据未被静默收集;
- 供应链投毒与权限逃逸:代理软件为了修改系统网络设置,通常需要安装具备 Root 权限的后台辅助程序(Privileged Helper)。闭源的 Helper 进程一旦存在缓冲区溢出或签名校验缺陷,将直接成为整台 Mac 的提权通道;
- 功能垄断与订阅锁死:当商业闭源软件逐步将多 Tab 过滤、规则断点、自定义脚本等高频功能划入昂贵的付费订阅阶梯时,社区无法进行任何二次开发或功能补足。
2. 抓包工具的三代演进史
回顾网络调试工具的发展脉络,我们可以清晰地看到三个鲜明的代际划分:
flowchart TD
    G1["第一代:跨平台重型黑盒<br/>(Charles Proxy / Fiddler)"]
    G2["第二代:macOS 原生闭源商业化<br/>(Proxyman)"]
    G3["第三代:开源可审 + AI 原生 + 协议感知<br/>(Rockxy)"]

    G1 -->|"UI 迟钝、Java 内存沉重<br/>无法适应现代系统规范"| G2
    G2 -->|"闭源信任链断裂、功能商业化剪裁<br/>缺乏对 AI / Web3 等新型工作流原生支持"| G3

    style G1 fill:#ffebee,stroke:#c62828,stroke-width:1px
    style G2 fill:#fff3e0,stroke:#e65100,stroke-width:1px
    style G3 fill:#e8f5e9,stroke:#2e7d32,stroke-width:2px
- 第一代(Java / 跨平台时代):以 Charles 为代表。UI 停留在二十年前的 Swing 风格,内存开销巨大,面对高并发 WebSocket 与 HTTP/2 多路复用时极易卡死;
- 第二代(Swift 商业原生时代):以 Proxyman 为代表。纯 Swift 重构带来了极致的 Mac 原生视觉体验与优秀的 Apple Silicon 优化,但核心代码完全闭源;
- 第三代(开源可审与 AI 原生时代):以 Rockxy 为代表。全栈 SwiftNIO 原生实现,社区版 AGPL-3.0 源码全公开可自行编译;不仅补齐了现代网络拦截修改能力,更前瞻性地将视角投向了 AI 智能体(MCP)与新兴网络协议。
二、Rockxy 总体系统架构:纯 Swift 驱动的事件循环引擎
不同于基于 Electron 或 Python 脚本包装的轻量代理,Rockxy 是一款深度利用 Apple 原生体系与 Swift 现代并发特性的工业级桌面软件。
classDiagram
    class RockxyApp {
        +NSApplicationDelegate
        +AppKit Window & SplitViews
        +SwiftUI Reactive State
    }

    class NetworkCore {
        +SwiftNIO EventLoopGroup
        +NIOTSConnectionBootstrap
        +HTTP2StreamMultiplexer
        +WebSocketFrameDecoder
    }

    class SecurityManager {
        +P256 RootCAEngine
        +KeychainVault (0o600)
        +XPCPrivilegedHelper
        +CertChainValidator
    }

    class TrafficPipeline {
        +FilterSearchEngine
        +BreakpointController
        +MapLocalRemoteService
        +HeaderModifier
        +NetworkThrottler
    }

    class ProtocolInspectors {
        +AIStreamInspector (SSE/NDJSON)
        +Web3RPCInspector (EVM/Solana)
        +x402PaymentDetector
        +ProtobufHeuristicDecoder
    }

    class ExtensibilityBridge {
        +LocalMCPServer (10 Tools)
        +SandboxedJavaScriptCore (5s Timeout)
        +DeveloperSetupHub
    }

    RockxyApp --> NetworkCore
    RockxyApp --> SecurityManager
    NetworkCore --> TrafficPipeline
    TrafficPipeline --> ProtocolInspectors
    TrafficPipeline --> ExtensibilityBridge
1. SwiftNIO 异步非阻塞代理管道
Rockxy 摒弃了传统的单线程阻塞或重型线程池模型,全面采用苹果官方维护的高性能网络框架 SwiftNIO 作为底层核心:
- EventLoop 与零拷贝设计:依托 SwiftNIO 的
ByteBuffer实现网络数据流的切片与转发,在未命中修改规则的解密透传场景下,最大程度避免内存重复分配与拷贝; - Swift 6 Concurrency 原生适配:全面拥抱
async/await、Actor隔离域与结构化并发,彻底规避了高并发网络请求激增时的多线程竞态条件(Data Races); - 动态 ChannelHandler 链式装配:代理引擎将 TLS 握手终端、HTTP 解析器、规则匹配器与数据记录器封装为标准 NIO ChannelHandler,支持在握手阶段根据目标域名动态插入或跳过解密管道。
2. 双轨 UI 架构:SwiftUI 的状态流 + AppKit 的极限性能
许多纯 SwiftUI 开发者在制作高频网络调试工具时,往往会遭遇列表滚动掉帧或 CPU 占用过高的瓶颈(数千条网络事务并发涌入时,View 树重绘极易雪崩)。
Rockxy 采取了极其老练的 SwiftUI + AppKit 混合架构:
- 全局控制与轻量交互(SwiftUI):侧边栏 Focus Sets、规则配置弹窗、证书安装引导与 Developer Setup Hub 采用 SwiftUI 构建,代码声明式极简,具备出色的自适应暗黑模式与多语言本地化支持;
- 核心数据瀑布流与分屏容器(AppKit):主流量展示网格采用高度优化的原生
NSTableView,支持虚拟化行复用与单元格按需绘制;多面板划分采用原生NSSplitView,保证拖拽分栏时 120Hz 丝滑高刷且绝无撕裂。
三、AI 原生与新型协议感知:超越传统 HTTP 的次世代抓包
现代开发者的技术栈正在经历剧烈的结构性重塑:大语言模型 API(OpenAI / Anthropic)、本地模型(Ollama)、智能体协议(MCP)以及区块链 RPC 正在逐渐取代传统的纯 REST 接口。Rockxy 在协议解析层展现出了远超传统工具的前瞻性。
1. AI 流量检查器:破解流式传输与 Token 消耗黑盒
调试大语言模型接口时,最痛苦的莫过于处理 Server-Sent Events(SSE)或 NDJSON 流式输出。传统抓包工具只能看到一条迟迟未断开的长连接,或者一堆断续破碎的 data: {"choices": ...} 文本块。
Rockxy 专门构建了 AI 协议感知检查器(AI Traffic Inspector):
flowchart LR
    A["捕获 AI 模型请求<br/>(OpenAI / Claude / DeepSeek)"] --> B{"协议识别网关"}
    B -->|"检测到 text/event-stream"| C["SSE 流式分块动态拼装器"]
    B -->|"检测到 application/x-ndjson"| D["NDJSON 结构解析器"]

    C & D --> E["实时增量流渲染 (同一行更新耗时与体积)"]
    E --> F["结构化语义提取"]

    F --> G1["Token 消耗统计 (Prompt / Completion)"]
    F --> G2["Tool Calls 工具调用入参解析"]
    F --> G3["Retrieval Hints 知识召回标注"]
    F --> G4["Provider 错误与速率限制 (Rate Limit)"]

    style G1 fill:#e1f5fe,stroke:#0288d1,stroke-width:1px
    style G2 fill:#e8f5e9,stroke:#2e7d32,stroke-width:1px
    style G3 fill:#fff8e1,stroke:#f57f17,stroke-width:1px
    style G4 fill:#ffebee,stroke:#c62828,stroke-width:1px
- 单行流式收敛:实时捕获长文本生成过程,无需刷新即可在列表同一行动态呈现已传输字符、当前耗时与累计带宽;
- 智能体上下文提纯:自动抽取 LLM 响应中的
tool_calls(函数调用参数)、usage(输入/输出 Token 精确度量)与警告信息,使 Prompt 迭代与成本核算一目了然。
2. 内置本地 MCP Server:让 Claude 与 Cursor 直连抓包会话
在以往的排障流程中,当线上接口报错 500 或返回异常 JSON 时,开发者的标准动作是:切到抓包工具 -> 找到请求 -> 复制 cURL / Header / Body -> 切回 Cursor 或 Claude Desktop -> 粘贴文本并提问“为什么报错”。
Rockxy 在应用内部直接内嵌了一个 标准的 Model Context Protocol(MCP)服务器!
flowchart TD
    subgraph IDEWorkspace["现代 AI 编码工作区"]
        direction LR
        Cursor["Cursor IDE"]
        Claude["Claude Desktop"]
    end

    subgraph RockxyLocal["Rockxy 本地原生进程"]
        direction TB
        MCPEngine["Local MCP Server (stdio 通道)"]
        AuthRedact["Token 身份校验 + 自动凭据脱敏网关"]
        TrafficStore[("实时捕获流量数据库 (SQLite)")]

        MCPEngine --> AuthRedact --> TrafficStore
    end

    Cursor & Claude <==>|"MCP 协议交互 (10 大只读工具)"| MCPEngine

    style MCPEngine fill:#e8eaf6,stroke:#3f51b5,stroke-width:2px
    style AuthRedact fill:#ede7f6,stroke:#512da8,stroke-width:2px
MCP 工具集矩阵与安全边界
Rockxy 的 MCP 服务器通过标准 stdio 协议运行,内置了 10 个精心设计的只读工具(Read-only Tools):
get_recent_traffic:获取最近捕获的网络事务列表;get_request_detail:按 ID 获取完整的请求/响应元数据;query_traffic_by_filter:基于状态码、Host 或错误类型进行精确语义过滤;diff_requests:对比两次请求的 Payload 结构性差异。
[!IMPORTANT]
绝对的脱敏与防越权红线:Rockxy 的 MCP 服务器 默认强制开启敏感凭据脱敏(Redaction),在向外部 AI 模型投喂流量前,自动将Authorization、Cookie、Set-Cookie和Bearer Token替换为哈希占位符,且工具集仅暴露只读查询接口,严禁 AI 自主修改系统网络设置或向远端重放请求。
3. Web3 JSON-RPC 与 x402 支付流感知
在区块链与新型去中心化网络应用中,传统网络工具只能捕获到单一且单调的 POST / 请求,具体的业务逻辑全被深埋在 JSON-RPC 的 method 载荷中。
Rockxy 原生集成了 Web3/RPC 检查器:
- EVM 与 Solana 深度解析:自动解析
eth_call、eth_sendRawTransaction等调用,在界面中直接提炼显示 Chain ID、Transaction Hash、RPC Batch 汇总以及合约执行 Revert 错误; - x402 协议感知:针对新兴的 HTTP 402 Payment Required 自动化微支付网关,自动高亮支付挑战头(Payment Challenge Headers)与重试状态流,降低前沿金融科技应用的联调门槛。
四、安全工程实现:如何构建一套坚不可摧的本地沙盒?
由于网络代理软件的特殊性,其代码不仅要追求性能,更必须将防御性安全编码刻入骨髓。Rockxy 的安全架构设计堪称现代 macOS 系统编程的典范。
flowchart TB
    subgraph PrivilegeLayer["特权层 (System Privileges)"]
        Helper["rockxy-helper (XPC 后台守护进程)"]
        SysNet["macOS networksetup / pfctl 规则"]
        Helper --> SysNet
    end

    subgraph UserLayer["用户应用层 (Rockxy Main App)"]
        MainApp["Rockxy 主进程 (AppKit/SwiftUI)"]
        JSSandbox["JavaScriptCore 沙盒容器"]
        KeyStore["Keychain 独立密钥存储 (0o600)"]
    end

    MainApp ==>|"双向证书链严格校验 (SecCodeCopyGuestWithAttributes)"| Helper
    MainApp --> JSSandbox
    MainApp --> KeyStore

    style PrivilegeLayer fill:#ffebee,stroke:#c62828,stroke-width:1px
    style UserLayer fill:#e8f5e9,stroke:#2e7d32,stroke-width:1px
1. XPC Helper 特权隔离与证书链校验
为了开启系统代理,主应用必须调用系统特权命令。很多开发者习惯偷懒,仅在 XPC 接口中核对调用者的 CFBundleIdentifier。然而,恶意软件可以轻松伪造相同的 Bundle ID 进行进程间欺骗。
Rockxy 的特权 Helper 采用了严苛的 Code Signing 证书链深度校验(Certificate Chain Validation):
- Helper 在接收到 XPC 连接握手时,通过底层 Security Framework 提取调用进程的代码签名凭证;
- 逐级校验证书链根节点是否隶属于官方开发者 Team ID,一旦签名链失效或包含调试注入标识,立即中断连接,彻底杜绝本地提权漏洞。
2. JavaScriptCore 运行时硬隔离
为了支持开发者编写自定义动态规则(如修改 Header、加签 Token、动态 Mock),Rockxy 提供了 JS Hook 支持。为了防止恶意脚本攻击宿主环境,该执行引擎被严格限制在系统级沙盒内:
- 纯计算沙盒:底层直接采用 macOS 原生
JavaScriptCore框架,完全剥离并禁止了文件系统(fs)、网络套接字(Socket)与外部进程启动权限; - 5 秒看门狗超时机制(Watchdog):任何单次 Hook 执行若超过 5 秒强制抛出异常终止,防止因死循环或恶意 ReDoS(正则拒绝服务攻击)拖垮全局代理事件循环。
3. P-256 ECDSA 密钥存储与零信任落盘
- 现代加密算法:相较于传统工具依旧沿用的老旧 RSA-2048 算法,Rockxy 默认采用计算速度更快、安全性更高的 P-256 ECDSA 椭圆曲线密钥;
- Keychain 硬件级保护:生成的根 CA 私钥直接封存进系统钥匙串,本地 SQLite 会话数据库与导出文件统一设置
0o600(仅当前用户拥有读写权限),阻断跨用户目录窥探。
五、主流网络调试代理全景横向对照评测
为了帮助技术团队在现有工具栈中做出客观选型,我们将 Rockxy 与行业中主流的通用调试代理进行深度对比:
| 评估维度 | Rockxy | Proxyman | Charles Proxy | mitmproxy | HTTP Toolkit |
|---|---|---|---|---|---|
| 开源状态与构建 | 开源 (AGPL-3.0),完全支持 Xcode 本地编译审查 | 闭源商业软件,仅发布打包二进制 | 闭源商业软件,纯二进制分发 | 开源 (MIT),支持从 Python 源码构建 | 开源 (AGPL),桌面核心开源,高级功能受商业许可约束 |
| 客户端形态 | 纯原生 macOS (Swift + SwiftUI + SwiftNIO) | 原生 macOS (Swift);Win/Linux 为 Electron | 跨平台桌面客户端 (Java Swing) | 跨平台 CLI / TUI + Web 界面 | 跨平台桌面客户端 (Electron) |
| 内存与启动耗时 | 极低(启动约 0.5s,内存占用通常 60~120MB) | 极低(原生体验,内存占用 80~150MB) | 较高(Java 虚拟机加载慢,易出现 GC 顿挫) | 极低(CLI 轻量),中等(Web 界面) | 较高(Electron 实例,常驻 300MB+) |
| AI 流量深度解析 | 原生支持 SSE / NDJSON 流式折叠、Token 审计与 Tool Call 提纯 | 仅作为通用长连接展示,无 AI 语义提取 | 无 | 需编写自定义 Python Addon 处理 | 基础文本流展示 |
| MCP 智能体集成 | 内置本地 MCP Server(10 个只读工具,默认安全脱敏) | 支持外接 MCP,支持流量读取与规则改写 | 无 | 无官方 MCP 支持 | 实验性 Bundled MCP 桥接 |
| Web3 / RPC 感知 | 内置 EVM / Solana JSON-RPC 与 x402 支付流标签 | 需人工通过 JSON 树展开识别 | 无 | 需自定义解析脚本 | 基础 JSON 树 |
| 脚本扩展能力 | 原生沙盒化 JavaScriptCore(5s 超时保护) | JavaScript 动态脚本(能力完善) | 仅支持基础静态 Rewrite / Map 规则 | 强大无比的 Python 脚本引擎 | 基础自动化规则 |
| 适用核心场景 | 追求绝对隐私审计、AI Agent 研发、现代 Mac 原生流 | 日常 iOS / macOS 商业开发、团队协作 | 遗留系统调试、熟悉经典界面的老工程师 | 自动化测试脚本、无头 CI/CD 流水线 | 快速浏览器沙盒拦截、跨平台轻量排障 |
六、本地编译、环境激活与实操工作流
得益于完全开源的社区版本,开发者无需购买许可证即可在本地用 Xcode 完成构建与部署。
1. 本地拉取与构建
确保你的环境满足系统基准要求(macOS 14.0+、Xcode 16+、Swift 5.9+):
# 1. 克隆官方 Community 源码仓库
git clone https://github.com/RockxyApp/Rockxy.git
cd Rockxy

# 2. 用 Xcode 打开工程并编译
open Rockxy.xcodeproj
在 Xcode 中选择 Rockxy Scheme,按下 Cmd + R 即可完成编译运行。初次启动时,向导会自动引导你完成根证书注入 Keychain 与 XPC Privileged Helper 的系统注册。
2. 开发语言代理配置(Developer Setup Hub)
进入 Rockxy 的 Developer Setup Hub,你可以直接复制并执行各主流环境的代理直通脚本:
# Terminal 会话一键挂载 Rockxy 代理 (默认端口 8888)
export HTTP_PROXY="http://127.0.0.1:8888"
export HTTPS_PROXY="http://127.0.0.1:8888"

# Node.js 环境跳过证书校验(本地调试沙盒)
export NODE_TLS_REJECT_UNAUTHORIZED="0"

# 一键向 Rockxy 发送自检 Ping
curl -iv https://httpbin.org/get
3. 配置 Cursor / Claude Desktop MCP 互联
若要让本地 AI 编辑器直接读取抓包上下文,在 Cursor 的 mcp.json 或 Claude Desktop 配置文件中加入如下配置:
{
  "mcpServers": {
    "rockxy": {
      "command": "/Applications/Rockxy.app/Contents/MacOS/rockxy-mcp",
      "args": ["--stdio"],
      "env": {
        "ROCKXY_API_TOKEN": "your-locally-generated-token"
      }
    }
  }
}
配置完成后,当你的接口出现异常时,只需在 Cursor 对话框中键入:
“帮我查询刚才由 Rockxy 捕获的最后一条 500 状态码请求,分析其 Request Payload 与响应 Body,指出后端报错的核心原因。”
AI 即可通过本地 stdio 通道自动检索脱敏后的网络凭证,真正打通“网络排障-代码诊断”的最后一公里!
七、总结与思考:重夺开发者工具的“知情权”
在数字化与智能化的纵深阶段,我们手中的开发者工具正在变得前所未有的强大,但同时也变得前所未有的复杂与封闭。
mindmap
  root((Rockxy 的核心工程哲学))
    信任链回归透明
      拒绝闭源黑盒
      AGPL-3.0 源码可审
      本地优先 Local-First
    极速原生效能
      SwiftNIO 底层事件驱动
      SwiftUI 状态 + AppKit 渲染
      零卡顿 120Hz 视效
    拥抱次世代范式
      内置只读 MCP Server
      AI 流式请求与 Token 审计
      Web3 RPC 协议原生感知
Rockxy 的价值不仅在于它提供了一款比 Charles 更美观、比 Proxyman 更开放的原生网络调试器,更在于它向整个行业抛出了一个发人深省的问题:当我们的开发工作流全面拥抱 AI 智能体与高敏感凭证时,我们究竟是否还应该将系统级证书信任,托付给一个无法审计的闭源商业黑盒?
从 SwiftNIO 的高效管道,到严密的安全 XPC 隔离,再到领先的 AI/MCP 协议感知,Rockxy 证明了开源社区完全有能力打造出在设计水准、运行效能与功能深度上超越商业闭源软件的工业级精品。如果你是一名 macOS 重度用户,或者正在深度参与 AI 智能体与现代全栈应用的研发,Rockxy 绝对值得你立刻克隆源码,成为你开发兵器库中的主力战机。
原文链接与参考资料
- 原文链接:AICoder - Rockxy:开源原生 Swift 的 HTTP 调试工具,能替代 Proxyman 和 Charles
- 官方 GitHub 仓库:RockxyApp/Rockxy on GitHub
- 官方网站:rockxy.io
- 项目维护者:王楚江(@jaywcjlove)与 @StephenX
- SwiftNIO 官方项目:apple/swift-nio on GitHub
- Model Context Protocol 规范:modelcontextprotocol.io
- 作者博客:李剑飞(lijianfei.com)