
手搓 Wayland、砍掉 Electron 与 Flatpak:LordOS 的纯 C 内核与 QuickJS-React 桌面实验
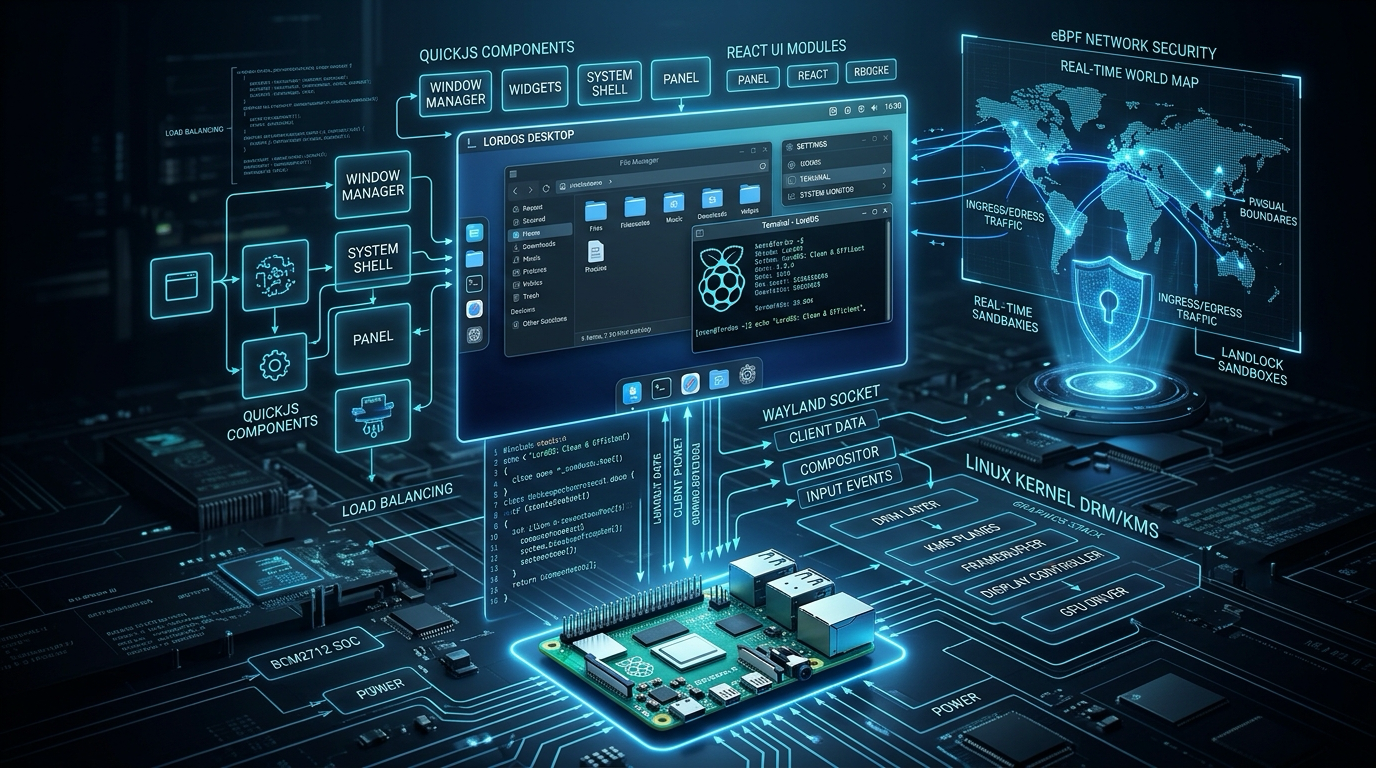
在如今的 Linux 桌面生态中,“现代感”往往意味着沉重且昂贵的技术税:基于 GNOME 或 KDE 搭建的工作区,开机即便什么都不开也会吞噬上千兆内存;基于 WebKitGTK 或 Electron 构建的界面外壳更是动辄百兆内存起步。为了给肆无忌惮的应用加上沙箱,社区引入了 Flatpak、Bubblewrap 和各种容器方案,使得系统层级变得错综复杂且缝隙丛生。然而,最近一个基于 Debian 13 的独立操作系统开源项目—— LordOS,以一种几乎偏执的“极端纯粹主义”向这套臃肿的技术栈发起了彻底挑战。
由 iPERFEX 开发的 LordOS,既没有采用现成的 Xorg/wlroots,也没有使用 WebKit/Chromium,更将 GTK、Qt、Flatpak、systemd 网络组件及各种抽象中间库全数拒之门外。它的整套桌面环境完全由纯 C 语言编写的 Wayland 显示服务与合成器(lord-server)直接驱动内核 DRM/KMS 与 evdev 裸机渲染,并在底层嵌入仅 1MB 体积的 QuickJS 引擎,借助自研 Flexbox 布局与 2D 栅格化管道,让 React 19.3.1 抛弃 DOM 直接在裸机上飞速绘制出 60 帧的桌面 UI。在这篇文章中,我将深入其底层源码与官方架构白皮书,全景拆解这个整个桌面服务仅占 36MB 内存、开机秒级响应且自带 eBPF 可视化防火墙的操作系统架构精髓与设计哲学。
0. 痛点与叛逆:Linux 桌面为何陷入“臃肿怪圈”?
作为一个长期折腾 Linux 桌面与内核特性的开发者,我常常感到困惑:为什么在现代硬件性能如此过剩的时代,Linux 桌面环境的冷启动延迟和基础内存占用却在节节攀升?
深入剖析现代主流 Linux 发行版,你会发现桌面系统正被以下三层“中间件重税”死死拖累:
- 图形栈的重层封装:传统的 X11 带着数十年的协议包袱苟延残喘;即使迁移到现代 Wayland,大多数独立合成器也是基于庞大的 wlroots 框架构建,外层再挂载
libdrm、libinput以及复杂的 Mesa 图形驱动栈; - 应用外壳的“浏览器化”:为了追求跨平台与现代 UI 的快速迭代,大量现代应用乃至桌面组件选择使用 Electron 或嵌入式 WebKit。一个简单的系统监控面板或密码管理器,往往需要拉起整套 Chromium 渲染管道与 V8 引擎,瞬间吃掉 100~300 MB 内存;
- “补丁式”安全沙箱:传统的桌面环境下,任意一个以用户身份运行的程序都可以随意读取
~/.ssh密钥、静默监听麦克风或捕获全局剪贴板。社区后置引入的 Flatpak 与 Bubblewrap 虽然提供了命名空间隔离,但它们与窗口合成器、桌面权限代理之间存在天然的缝隙,缺乏端到端协同的统一防御策略。
为了打破这种割裂,LordOS 在立项之初就制定了一套极为严苛且特立独行的“极简依赖红线”(Strict Dependency Policy)。
flowchart TD
    subgraph TraditionalStack ["传统现代 Linux 桌面(层层堆叠、重型依赖)"]
        AppA["用户桌面 / 原生应用"]
        Toolkit["GTK4 / Qt6 / Electron / WebKitGTK"]
        CompA["GNOME Shell / KDE KWin / wlroots 合成器"]
        LibsA["libinput + libdrm + fontconfig + HarfBuzz + FreeType"]
        SecA["Bubblewrap / Flatpak / polkit 复杂胶水层"]
        KernelA["Linux 内核"]

        AppA --> Toolkit --> CompA --> LibsA --> KernelA
        AppA -. 权限逃逸隐患 .-> SecA
    end

    subgraph LordOSStack ["LordOS 架构(纯 C 底座 + QuickJS-React 裸机直通)"]
        AppB["32 款原生 React 应用 + 隔离 .lpk 包"]
        UIEng["自研 UI 引擎 (C 语言 Flexbox + stb 文本排版 + QuickJS)"]
        CompB["lord-server (纯 C 显示服务 + 原生 Wayland 合成器)"]
        DirectIO["原生 ioctl 直通 (DRM/KMS 显示 + evdev 输入)"]
        SecB["原生 Landlock + seccomp-bpf + cgroup v2 + eBPF 防火墙"]
        KernelB["Linux 内核 (Debian 13 原生)"]

        AppB --> UIEng --> CompB --> DirectIO --> KernelB
        CompB === SecB === KernelB
    end
在 LordOS 的核心代码规范中,明令禁止了以下一系列我们早已习以为常的“工业标准库”:
- 严禁引入:X11/Xorg、wlroots、libdrm、libinput、WebKit、Chromium,以及桌面内部的 GTK 与 Qt 库;
- 严禁引入:Flatpak、bubblewrap、firejail、libseccomp、NetworkManager、wireguard-tools、libpulse、libpipewire、libcups、avahi-client、SANE;
- 严禁引入:HarfBuzz、FreeType、fontconfig、fribidi 与 ICU。
取而代之的,是基于纯 C 语言对 Linux 内核能力的直接解构与纯粹手搓。
1. 核心架构分层:从内核到声明式 UI 的极简拓扑
整个 LordOS 操作系统依托于 Debian 13(Trixie)的基础底层构建,但其用户态核心架构却与传统发行版有着天壤之别。整体架构可以清晰地划分为四大层级:
LordOS 桌面主题与原生应用 ─── React 19.3.1 + JSX + 类似 CSS 的样式声明
        │                   <View style={{flexDirection: 'row', borderRadius: 12}}>
        ▼
lord-ui (纯 C 引擎) ──────── QuickJS 虚拟机 (纯 C 实现的 ES2023 引擎)
        │                   + 针对 react-reconciler 的自定义 Host Config
        │                   + 纯 C 手搓的 Flexbox 布局引擎
        │                   + 自研 2D 栅格化管道 + stb_truetype 字体光栅化
        ▼
lord-server (纯 C 服务) ──── 原生显示服务:直驱 DRM/KMS + evdev 输入处理
        │                   + 窗口管理、焦点调度、全屏合成与毛玻璃特效
        │                   + 标准 Wayland 协议服务端 (供外部 Firefox/Chromium/GTK 接入)
        │                   + 自研二进制 Wire 协议的 X11 窗口管理器 (无缝驱动 Xwayland)
        ▼
Linux 内核 (Debian 13) ──── DRM/KMS、evdev、Landlock ABI 1~6、seccomp-bpf、cgroups v2、eBPF
为了确保系统的安全性与健壮性,LordOS 在进程划分上贯彻了极度的“权限最小化原则”。系统的各个关键角色被严格拆解为相互独立的专用进程:
| 进程名称 | 运行权限 | 核心职责与安全边界 | 核心技术选型 |
|---|---|---|---|
lord-sessiond |
root |
登录管理器(Greeter 交互)、用户会话生命周期调度、WebRTC 远程桌面中继桥接 | libc + 基础网络 |
lord-netd |
root |
属于系统层级的全局网络服务,负责 DHCP、Wi-Fi、WireGuard 与 VPN 隧道,只开放闭合的 net-* 指令 |
自研 netlink + wpa_supplicant |
lord-netperm |
root(受限能力) |
内核态每应用防火墙守护进程,装载 eBPF 拦截钩子,零数据包损耗 | eBPF + cgroup v2 + raw bpf() |
lord-fand |
root(零特权能力) |
依据 CPU 温度控制散热风扇转速,原生支持树莓派 5 风扇排线与主板 PWM 芯片 | 纯 C 硬件轮询 |
lord-server |
普通用户 (user) |
每个会话的核心枢纽:Wayland 合成器、QuickJS 运行时宿主、权限 Broker | 纯 C,严禁执行外部 shell 命令 |
lord-server --app <id> |
普通用户(受限沙箱) | 每一个独立运行的 .lpk 原生应用与独立系统应用(如密码管理器、邮件客户端等) |
Landlock + seccomp + cgroup |
lord-doc / lord-media |
普通用户(受限沙箱) | 解析不可信 PDF、压缩包、字体、音视频的高危助手进程,禁止新建任何网络 Socket | Poppler / FFmpeg + 密封共享内存 |
lord-vault |
普通用户(受限沙箱) | 密码凭据管理器,常驻内存并使用 mlock 防止核心转储,提供 D-Bus 密钥服务 |
Monocypher (XChaCha20, Argon2id) |
lord-maild |
普通用户(受限沙箱) | 处理 IMAP/SMTP/CalDAV 协议,无创建网络 Socket 权限,由合成器分配已连接描述符 | OpenSSL + 自研 MIME/XML 解析器 |
这种进程模型彻底切断了“单个模块崩塌引发全盘溃败”的传统隐患。
2. 裸机运行 React:无浏览器、无 DOM 的 C 语言 UI 引擎
在 LordOS 中,桌面环境(任务栏、Dock、控制中心、启动器、多桌面管理)以及自带的 32 款原生应用全部由 React 编写。很多人第一反应是:“这不就是套了个 Chromium 或者 WebKit 壳吗?”
答案是:完全没有浏览器内核,甚至连虚拟 DOM(DOM 树)都不存在。
2.1 QuickJS 与 react-reconciler 的精准嵌合
在 runtime/index.js 中,LordOS 基于 React 官方的 react-reconciler 包(React 19.3.1,Reconciler 版本 0.34)构建了一套原生的 Host Config。
// runtime/index.js 源码片段:定义底层原生节点
import Reconciler from 'react-reconciler';
import { flatten, normalize, applyStyle } from './style.js';

export const View = 'view';
export const Text = 'text';
export const Image = 'image';
export const Terminal = 'terminal';
export const Surface = 'surface';
export const MediaView = 'media';
当组件状态发生改变时,React Reconciler 计算出最小更新集合,直接调用暴露在 JavaScript 全局上下文中的 lord.setStyle、lord.appendChild 等 C 语言原生接口。
为了将通信开销降至绝对冰点,LordOS 做了精巧的属性差异短路优化:
applyProps内部会缓存上次渲染的平铺样式键值对;- 若新样式的键顺序与基本数值完全一致,则直接跳过 C 语言绑定转换;
- 只有发生实质变动的样式属性才会打包传递给 C 端的场景树。
打包后的默认主题连带全套原生应用,体积仅约 1.9 MB(Gzip 压缩后仅 560 KB),内存占用更是令传统 WebView 望尘莫及。
2.2 纯 C 手搓 Flexbox 布局引擎(layout.c)
在脱离了浏览器 CSS 引擎后,UI 的流式排版如何解决?LordOS 的作者并没有引入 Facebook 的 Yoga 引擎,而是在 server/src/ui/layout.c 中直接用纯 C 实现了一套完整的 Flexbox 规范子集:
- 完整支持
flexDirection(row / column)、flexWrap(wrap)、flexGrow、flexShrink、justifyContent、alignItems以及gap间距; - 原生支持逻辑边距映射(
marginStart/marginEnd、paddingStart/paddingEnd),并内置了镜像方向属性direction: 'rtl'。当切换至阿拉伯语或希伯来语等从右向左书写的语言时,整个 Flexbox 主轴与交叉轴在 C 语言层自动完成物理坐标的镜像反转,上层业务组件零感知。
2.3 文本排版革命:干掉 HarfBuzz 与 FreeType
在现代操作系统中,文本渲染向来是复杂的重灾区(通常依赖 HarfBuzz、FreeType、fontconfig、fribidi 组成的数十万行庞大 C++ 依赖链)。
而在 lord-server 中,这些全部被干脆利落地剔除:
- 字形光栅化:直接嵌入单头文件开源神器
stb_truetype.h; - OpenType 文本塑形:自研轻量级 OpenType 引擎(
otf.c、shape.c),支持 GSUB 字形替换(连字与标音)、GPOS 定位以及 CBDT 彩色 Emoji; - 复杂双向排版:内置自研 Unicode BiDi 算法与阿拉伯语连写状态机(
bidi.c)。其自研塑形引擎在针对 HarfBuzz 官方测试套件比对时,409 条复杂多语言基准测试句子取得了 100% 像素级一致匹配!
3. 双轨合成器:直通内核 KMS 与手搓 X11 Wire 协议
在图形与输入层面,lord-server 彻底绕过了中间库,展示了什么叫做真正的底层掌控力。
sequenceDiagram
    autonumber
    participant App as 应用程序 (React 原生 / Wayland / X11)
    participant LS as lord-server (纯 C 合成器)
    participant DRM as Linux 内核 DRM/KMS
    participant EV as Linux 内核 evdev

    Note over EV,LS: 用户输入事件直接捕获
    EV->>LS: /dev/input/event* 原始硬件中断
    LS->>LS: 自研手势算法处理 (惯性滚动/防手掌误触/点击)
    LS->>App: 分发 hit_test 命中节点事件 (__lordEvent)

    Note over App,LS: 声明式更新与局部脏重绘
    App->>LS: React Reconciler 提交场景图变更
    LS->>LS: Flexbox 布局计算 + 2D 栅格化 (仅重绘脏区域)

    Note over LS,DRM: 硬件垂直同步与页面翻转
    LS->>DRM: 原始 DRM ioctl (DRM_IOCTL_MODE_PAGE_FLIP)
    DRM-->>LS: vblank 硬件中断信号完成翻转
3.1 零 libdrm 的 KMS 页面翻转
在 server/src/kms.c 中,lord-server 直接调用内核的 /dev/dri/cardX 设备节点:
- 通过原生的
ioctl调用枚举显示连接器(Connectors)、CRTC 控制器与图层 Planes; - 分配双缓冲帧缓冲(Dumb Buffers),利用
DRM_IOCTL_MODE_PAGE_FLIP精确绑定显卡的垂直同步(vblank)周期; - 当遇到核显与独显分离的复合硬件架构时,通过自动连接器嗅探算法精准锁定拥有真实物理输出的显示芯片,避免无效绘制。
3.2 零 libinput 的自研触控驱动
对于触控板与鼠标输入,lord-server 在 server/src/tp/ 中直接读取 /dev/input/event* 的 evdev 原始数据流,用纯 C 实现了整套手势物理模型:
- 指针加速度曲线算法;
- 防手掌误触识别(Palm Rejection);
- 双指动力学惯性滚动(Kinetic Scrolling);
- 多指捏合(Pinch)与四指平移滑动手势;
- 专为 Wayland 客户端合成并转发多点触控与平滑缩放协议。
3.3 极致兼容:不用 libX11 的自研 X11 协议客户端
虽然 LordOS 主打 Wayland 原生生态,但为了完美兼容老旧 Linux 工具,它保留了对 X11 应用的支持。令人惊叹的是其实现方式:
它没有链接 libxcb 或 libX11,而是让 lord-server 在检测到 X11 应用请求时按需拉起官方 Xwayland 实例,并由内部模块 xwm.c 与 x11wire.c 直接以裸二进制格式在套接字上拼装与解析 X11 报文。它将远古的 X11 客户端窗口巧妙包装为统一的合成器表面(Surface),使其与原生 React 窗口一样拥有完全一致的抗锯齿圆角、流光阴影和高对比度窗口边框。
4. 深度沙箱设计:无容器的内核三元组防御
很多开发者习惯性地认为,Linux 桌面要想实现类似 iOS 或 macOS 的严密沙箱,必须依赖 Docker、LXC、Flatpak 或 Bubblewrap。
LordOS 用纯 C 给出了完全不同的答案:直接调遣 Linux 内核的原生武器——Landlock + seccomp-bpf + cgroups v2。
flowchart LR
    subgraph AppProcess ["lord-server --app <id> 隔离进程"]
        JSApp["QuickJS 运行上下文"]
        BrokerClient["Broker 客户端 (SOCK_SEQPACKET)"]
        JSApp --> BrokerClient
    end

    subgraph KernelSandbox ["内核三重防护牢笼"]
        LL["Landlock ABI 1~6<br/>(只读系统库,只写私有数据区)"]
        SC["seccomp-bpf<br/>(禁止 execve/ptrace/raw socket)"]
        CG["cgroup v2 资源隔离<br/>(内存上限 512MB / 单核 CPU)"]
    end

    subgraph CompositorBroker ["lord-server 主会话进程"]
        BrokerServer["Broker 权限裁决服务"]
        Powerbox["原生 Powerbox 文件选择器"]
        BrokerServer --> Powerbox
    end

    BrokerClient ==>|"仅单一通信描述符"| BrokerServer
    AppProcess -. 受限于 .-> KernelSandbox
    Powerbox ==>|"仅传递目标文件的 open fd"| BrokerClient
4.1 .lpk 独立应用沙箱落地(sandbox.c)
在 LordOS 中,非内置应用与核心敏感情报应用均打包为 .lpk 格式,并以 lord-server --app <id> 的受限模式拉起。进程在加载任何应用代码前,必须依次激活以下三道内核约束:
- Landlock 文件系统锁定:
- 依赖 Linux 5.13+ 引入的 Landlock LSM 机制;
- 应用对系统资源目录、字体、运行库仅享有只读权限;
- 整个文件系统中,唯一允许写入的路径仅为
~/.local/share/lordos/appdata/<id>私有沙盒目录; - 严禁遍历用户的其他文档或配置文件。
- 原生 seccomp-bpf 过滤:
- 通过系统级 BPF 过滤器限制系统调用;
- 彻底封死
execve(严禁执行子程序)、ptrace(严禁进程注入与调试)、mount、kexec、bpf、perf_event_open; - 拦截原始网络套接字创建(
socket(AF_INET/AF_INET6/AF_PACKET)),杜绝私自联网。
- cgroup v2 资源牢笼:
- 进程被归入根用户拥有的独立切片
app-lordos-lpk-<id>.scope; - 强制设定
memory.high = 192MB、memory.max = 512MB与单核心限制,即使应用发生死循环或严重内存泄漏,也绝不可能拖垮主桌面。
- 进程被归入根用户拥有的独立切片
4.2 彻底抛弃 Portal:自研 Powerbox 权限代理
许多 Linux 桌面通过 xdg-desktop-portal 提供文件选择对话框,但其协议复杂且经常发生版本脱节。
LordOS 自行实现了类似传统高安全系统的 Powerbox 模型:
- 沙箱内的应用无法直接读取文件路径,当需要打开文件时,应用向
SOCK_SEQPACKET套接字发送文件拾取请求; lord-server在合成器安全上下文中弹出自研的文件选择器;- 用户选中文件后,合成器在底层调用
open()取得文件描述符,通过 Unix Socket 的SCM_RIGHTS机制仅将该文件描述符(fd)传递给应用。
应用自始至终无法窥见该文件所在的父级目录结构,亦无法越权访问同目录下的其他私密文件。
4.3 终极断网设计:没有 Socket 的邮件客户端
在沙箱化专用助手设计中,最令我拍案叫绝的是邮件守护进程 lord-maild 的网络权限设计:
通常认知中,邮件客户端必须联网才能收发邮件。但 lord-maild 在初始化时应用了与高危解析器完全相同的极度受限沙箱,它的系统调用白名单里根本没有创建网络 Socket 的权限!
那么它是如何收发邮件的?
- 当需要同步邮件时,
lord-maild必须向lord-server发出请求; lord-server校验账号配置中的服务器域名与端口,并在自身具备网络权限的上下文中建立 TCP 连接并完成 TLS 握手;- 随后,
lord-server将这个已经建立好的通信连接文件描述符直接移交给lord-maild。
这意味着即使邮件解析代码遭遇高危的 RCE 漏洞,攻击者也绝不可能操纵它扫描内网、反弹 Shell 或向不受信任的黑客 C2 服务器发送任何数据包!
5. 看得见的防火墙:基于内核 eBPF 的网络全景透视
在现代桌面中,普通用户几乎没有手段直观获知:“后台究竟有哪些软件在偷偷向哪些国家或服务器发送数据?”
LordOS 内置的“看得见的防火墙”(A firewall you can see)打破了这种信息黑盒。
flowchart TD
    AppOp["应用发起系统调用<br/>connect / sendmsg / bind / socket"]

    subgraph eBPFEngine ["内核态 lord-netperm (挂载于 cgroup)"]
        HookNet["7 个 cgroup BPF 钩子 (connect4/6, sendmsg4/6 等)"]
        HookDev["cgroup/dev 拦截未授权麦克风/摄像头/USB节点"]
        HookLSM["BPF LSM 拦截蓝牙 AF_BLUETOOTH 套接字"]
        MapLookup{"BPM Map 规则匹配<br/>(前缀匹配与 Hash 表)"}

        HookNet --> MapLookup
        HookDev --> MapLookup
        HookLSM --> MapLookup
    end

    DecisionPass["放行 (返回 1)"]
    DecisionDeny["拦截 (返回 0,应用收到 EPERM)"]
    SockDestroy["动态切断:调用 SOCK_DESTROY 强杀既有连接"]
    Monitor["前端 Monitor 应用:在离线世界地图上高亮流量路径"]

    AppOp --> eBPFEngine
    MapLookup -- 允许 --> DecisionPass
    MapLookup -- 拒绝 --> DecisionDeny
    DecisionDeny --> SockDestroy
    DecisionPass -. 异步无损上报 .-> Monitor
    DecisionDeny -. 实时报警 .-> Monitor
5.1 零数据包损耗的 cgroup BPF 拦截管线
在 server/src/netperm/np.bpf.c 中,根守护进程 lord-netperm 在系统启动阶段直接向全局桌面会话的 cgroup 子树装载了 7 个核心 BPF 程序:
cgroup/connect4与cgroup/connect6(拦截 TCP/UDP 出站连接);cgroup/sendmsg4与cgroup/sendmsg6(拦截无连接 UDP 数据包);cgroup/bind4与cgroup/bind6(拦截入站监听端口);cgroup/sock_create(拦截原始套接字创建);cgroup/dev(拦截摄像头/dev/video*、原始 USB/dev/bus/usb以及 ALSA 录音节点);BPF_LSM_CGROUP上的socket_create钩子(直接封杀未授权的蓝牙AF_BLUETOOTH通信)。
这项设计的绝妙之处在于:它只在应用发起建连与设备打开的瞬间(系统调用层)介入判断,完全不在后续的数据转发链路(Packet-level)上逐包执行深检!
实测数据显示,单次建连仅增加约 0.5 微秒开销,对网络带宽和吞吐量毫无任何影响。
5.2 动态主动断链(Active Cut via SOCK_DESTROY)
传统防火墙往往只能“阻止新连接”。如果某个恶意程序已经建立起一条长连接,修改防火墙规则后该连接通常依然存活。
LordOS 借助内核提供的 sock_diag 子系统完美解决了这个痛点:
当用户在“监控中心”(Monitor)或设置面板中将某个应用标记为“禁止访问互联网”时,lord-netperm 不仅会在 BPF Map 中注入拒绝策略,还会立即向内核广播 SOCK_DESTROY 控制指令。
在真实测试中,被封禁应用已建立的 TCP 连接在 0.04~0.37 秒内被内核强制强杀释放,QUIC 连接在 0.08 秒内彻底断开,真正做到了“即点即断”。
5.3 离线地图与绝对零隐私外泄
系统自带的 Monitor 监控面板支持在全彩世界地图上直观查看各个进程的通信流向。
为了杜绝在反查 IP 地理位置时造成的“反向隐私泄露”,LordOS 严禁向外部发起任何 Reverse DNS 请求或在线 GeoIP 查询。它直接随系统内置了约 10MB 的 DB-IP Lite 离线数据库与 Natural Earth 矢量世界地图数据,所有的地理经纬度与国家映射全部在本地内存中瞬间完成。
6. 实测基准数据:轻量到极致是怎样一种体验?
为了验证这套极简纯 C 架构的实际效能,我仔细查阅了 LordOS 官方发布的所有实测基准日志(涵盖 x86_64 虚拟机与物理树莓派 5 硬件测试记录):
6.1 内存与启动耗时实测对比
| 评测维度 | 测试环境与测试对象 | 实测数值 | 状态与技术细节说明 |
|---|---|---|---|
| 整机空闲内存 | Live ISO 启动(4GB 内存虚拟机,静置 1 分钟) | 465 MB | 包含内核、Debian 基础服务、systemd、PipeWire 与桌面环境总和 |
| 整机空闲内存 | 硬盘完整安装版(静置空闲状态) | 487 MB | CPU 空闲率高达 99% |
| 桌面合成器驻留 | lord-server 进程自身(无 3D 显卡加速,CPU 软解路径) |
32 ~ 36 MB RSS | 包含全套桌面 Shell、Dock、状态栏与 QuickJS 运行池 |
| 登录管理器 | 登录前 Greeter 界面进程 | 41 MB RSS | 登录完成后自动彻底退出并释放内存 |
| 隔离应用进程 | 单个独立 .lpk 原生应用实例 |
13.7 MB RSS | 启动耗时中位数仅 106 ms,沙箱装载仅需 0.89 ms |
| 冷启动首帧耗时 | 0.8.5 镜像 UEFI 虚拟机冷启动 | 7.4 秒 | 内核引导 3.3 秒,用户态仅用 4.3 秒即可完成首帧渲染 |
| 窗口拖拽计算 | 1280×800 分辨率 CPU 纯软解路径 | 6.7 ~ 6.9 ms / 帧 | 稳定维持 60 FPS 满帧刷新 |
6.2 树莓派 5(Raspberry Pi 5)硬件实战复盘
树莓派 5 是目前 LordOS 官方提供预编译镜像并全力支持的单板计算机硬件。但在移植和优化过程中,团队遇到了极具启发性的底层挑战:
[!NOTE] 官方内核的 Landlock 缺失陷阱
树莓派官方提供的内核配置默认关闭了 Landlock LSM 支持。如果没有 Landlock,高危文档沙箱的核心文件隔离测试会有 20% 的断言直接失败。为此,LordOS 官方维护并重编了自己的专用内核(6.18.57-lordos),强制开启了 Landlock 并激活了内存 cgroup。
在性能调优层面,树莓派 5 的实测还揭示了一个有趣的现象:
- 全核高负载下的总线带宽争抢:在树莓派 5 四核心满载压测下,窗口拖拽帧率曾一度从 60 FPS 骤降至 24 FPS。经排查,瓶颈并非 GPU 渲染能力不足,而是 CPU 密集读写内存霸占了总线带宽(Memory Contention)。
- 优化对策:LordOS 在 0.8.6 版本中将桌面合成器的 cgroup 权重提升为普通应用的 10 倍,并赋予合成器主线程最低级别的实时调度优先级(SCHED_RR),同时开启“仅重绘发生实质像素变动的局部图层”,最终将全核满载下的拖拽延迟大幅改善,帧率成功回升。
7. 深度思辨:极简纯粹主义的得与失
LordOS 的架构实验在开源社区激起了极大的震撼。它用令人难以置信的精巧代码,证明了 Linux 桌面完全可以在摆脱百兆级重型框架的前提下,实现极具现代美感和丝滑流畅的交互体验。
但作为客观的技术观察者,我也必须指出这种“极端纯粹主义”在现阶段面临的现实局限:
[!WARNING] 现阶段的局限性与工程边界
- 独立显卡实机验证尚显薄弱:目前的基准测试主要集中在虚拟机与树莓派 5 平台,针对复杂多变的 AMD 与 Nvidia 独显专用闭源驱动的适配仍有待长跑验证;
- 无障碍(Accessibility)生态缺失:由于完全摒弃了 AT-SPI、Orca 等庞大的 Linux 无障碍服务体系,目前系统仅提供了基础的高可读字体与减弱动态效果,屏幕阅读器与系统级高对比度模式尚处于路线图规划阶段;
- 安全启动生态准入壁垒:目前安装 LordOS 需要关闭主板的 UEFI Secure Boot,官方尚未完成与微软签名垫片(Shim)的商业级信任链对接;
- 应用生态构建难度:虽然兼容外部 Wayland 应用,但若想充分发挥其轻量沙箱与原生外观的威力,必须将应用重写为基于
@lordos/sdk的.lpk包,生态繁荣道阻且长。
8. 总结:重新思考操作系统与前端技术的边界
在软件工程领域,“抽象”往往是一把双刃剑。我们为了开发效率,一层层地往系统上叠床架屋:从 C++ 到复杂中间库,从中间库到 Node.js,再从 Node.js 到包含数百万行代码的 Chromium 渲染沙盒。不知不觉中,我们的计算机硬件性能提升了上百倍,却被臃肿的运行时层层吃尽。
LordOS 的出现,就像是一记清脆的警钟:
它向我们证明了,React 的组件化与声明式 UI 哲学本身并没有错;错的是我们习惯性地把整个重型 Web 浏览器连根拔起搬进桌面。
当 React 遇到了纯 C 语言编写的轻量 QuickJS 引擎,当界面渲染直接面对 Linux 内核的 DRM/KMS 与 evdev 裸机接口,当安全隔离回归到纯粹的 Landlock、seccomp 与 eBPF——我们不仅找回了 20 年前轻灵敏捷的桌面操作质感,更构建起了一座坚不可摧、清澈透明的现代安全堡垒。这种敢于推倒重来的工程魄力与纯粹匠心,正是当今开源世界最弥足珍贵的精神力量。
原文链接与参考资料
- LordOS 官方 GitHub 仓库:GitHub - lordbasex/LordOS: The free, fast and secure Linux desktop
- LordOS 官方主页:lordos.org: The free, fast and secure Linux desktop
- LordOS 技术白皮书:LordOS Technical Paper (Architecture, Design, Security and Benchmark)
- QuickJS 官方规范:Fabrice Bellard & Charlie Gordon - QuickJS Javascript Engine
- Linux Landlock 官方文档:The Linux Kernel documentation - Landlock LSM
- Linux eBPF 官方规范:eBPF Documentation - What is eBPF?