
免越狱真机启动 iOS 模拟器:LiveSimBooter 的进程代理、硬件断点工作队列与 Sim2Host 渲染剖析
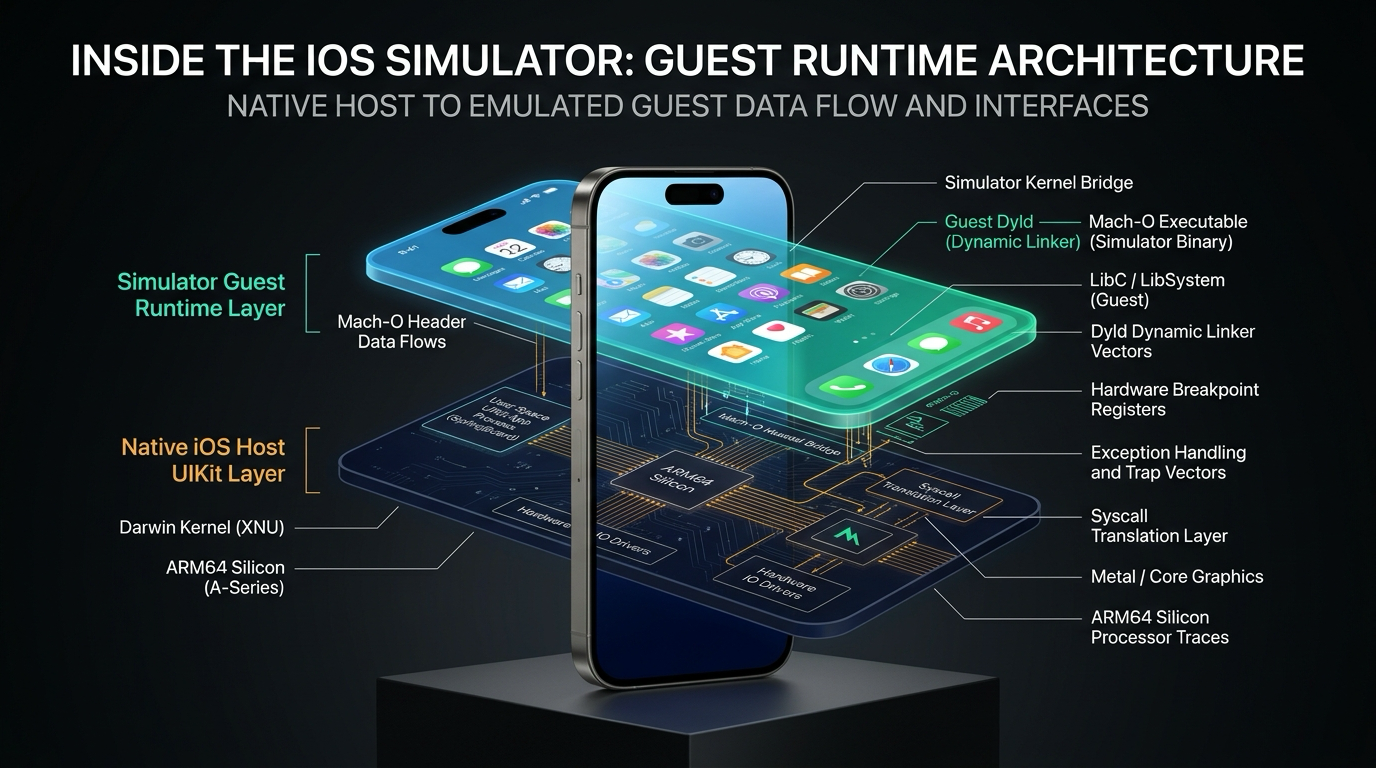
在苹果的生态体系中,“在 iPhone 上运行 iOS 模拟器”长期被视为一个违背常理的技术悖论。自 Apple Silicon 时代以来,Mac 上的 iOS 模拟器(iOS Simulator Runtime)早已经完全编译为原生的 ARM64 指令集,其底层既没有指令翻译器,也没有虚拟机 Hypervisor 损耗。然而,由于苹果在 iOS 沙盒、Mach-O 平台标签、dyld 动态链接器、线程私有存储(TSD)以及内核工作队列(Workqueue)调度等层面上构建了坚如磐石的系统边界,使得开发者普遍认为:在不越狱且没有 JIT(即时编译)权限的前提下,真机绝对不可能引导并运行一套完整的模拟器运行环境。
曾开源知名免越狱多开容器 LiveContainer 的开发者 Duy Tran Khanh(khanhduytran0),近期开源了名为 LiveSimBooter 的硬核实验性项目,以不可思议的工程技艺粉碎了这一不可能三角。它在未越狱的 iPhone 真机上,直接引导了苹果官方原生的 iOS Simulator 26.0(Build 23A343) 运行时环境,成功拉起了原生 launchd_sim、backboardd,点亮了带有全套 App 图标的 SpringBoard 桌面,并在真实 A18 Pro 芯片设备(iPhone 18,2)上验证了原生 Metal 渲染管线、触摸/键盘交互输入、交互式 Fish 终端以及冷启动与连续两次用户态重启(Userspace Reboot)。我深入阅读了该项目的全部 C/C++/Objective-C 源码与底层逆向日志,对这套“移花接木”的黑魔法实现进行了全链路技术拆解。
一、 核心矛盾:为什么 ARM64 模拟器无法直接在真机上跑?
很多开发者直觉上会产生疑问:既然 M 系列芯片的 Mac 上的 iOS 模拟器本身就是 ARM64 二进制,而 iPhone 也是 ARM64 架构,为什么不能直接把模拟器的可执行文件拷贝到手机上运行?
我在深入分析 iOS 与 Darwin 内核的底层架构后,梳理出了以下五大不可调和的结构性冲突:
flowchart TD
    subgraph Host_Reality ["宿主真机环境 (Jailed iOS)"]
        H1["Mach-O Platform = 2 (IPHONEOS)"]
        H2["/usr/lib/dyld + 原生 dyld_shared_cache (0x180000000)"]
        H3["严格沙盒: 严禁 fork(),单进程限制"]
        H4["原生 libpthread / GCD 工作队列入口 (start_wqthread)"]
        H5["真实物理屏幕 + SpringBoard 宿主图层"]
    end

    subgraph Guest_Expectation ["模拟器运行时假设 (iOS Simulator)"]
        G1["Mach-O Platform = 7 (IOSSIMULATOR)"]
        G2["usr/lib/dyld_sim + 模拟器独立缓存 (0x120000000)"]
        G3["多进程树: launchd -> xpcproxy -> 守护进程集群"]
        G4["模拟器专用 TSD 布局 (224 字节前缀 + 768 TSD 槽位)"]
        G5["macOS 桌面端宿主: IOSurfaceRemoteServer + Indigo 输入"]
    end

    H1 -. "平台签名拦截 (AMFI / Kernel)" .- G1
    H2 -. "共享缓存冲突与符号混淆" .- G2
    H3 -. "无子进程创建能力" .- G3
    H4 -. "内核线程入口崩溃 (TLS 错位)" .- G4
    H5 -. "缺失 macOS 服务管道" .- G5
- Mach-O 平台隔离(Platform Mismatch):真机系统可执行文件的平台标头是
PLATFORM_IOS(2),而模拟器构建出来的动态库和二进制则是PLATFORM_IOSSIMULATOR(7)。真机内核的 AMFI(Apple Mobile File Integrity)与动态链接器在加载阶段会直接拒绝载入异构平台文件。 - 动态链接器与共享缓存(Shared Cache Collision):真机启动时,内核早已在
0x180000000到0x1ee000000的高端内存中映射了庞大的只读共享缓存(dyld_shared_cache),并由系统原生/usr/lib/dyld管理;而模拟器依赖的是dyld_sim,它期望将自己的动态库加载到低端基址(如0x120000000)。若强行在真机进程内加载,两套符号体系与基址布局会瞬间崩溃。 - 沙盒多进程禁令(No Fork/Spawn):iOS 完整体验依赖庞大的守护进程树(
launchd→xpcproxy→backboardd→SpringBoard→ 应用程序)。但在非越狱沙盒内,苹果直接封死了fork()系统调用,也不允许任意调用posix_spawn衍生独立进程。 - 线程局部存储(TSD / TLS)与内核工作队列死锁:模拟器的
libpthread具有完全不同的线程私有存储(TSD)内存布局(拥有 224 字节前缀与 768 个 TSD 槽位,显著大于宿主线程结构)。更致命的是,GCD(Grand Central Dispatch)与内核工作队列(Workqueue)在内核层注册的回调地址直接硬编码指向了原生缓存的start_wqthread。一旦模拟器代码触发 GCD,内核派生的工作线程会一头扎进原生代码中,用模拟器的 TSD 执行原生指令,引发不可逆的指针越界暴毙。 - 视讯与输入通道脱位(Missing macOS Indigo Server):在 Mac 上,模拟器的图形渲染并不直接打向硬件帧缓冲区,而是通过
IOSurfaceRemoteServer和跨进程 XPC 将图层发送给宿主 Mac 的Simulator.app窗口进行合成;触摸与按键事件则由 macOS 端的 Indigo 守护进程通过私有协议反向灌入模拟器。而在 iPhone 真机上,根本不存在这个“macOS 爸爸”。
LiveSimBooter 的核心设计,正是针对上述五大断层,逐一构建起了精妙的跨架构兼容管道。
二、 进程裂变:PlugInKit 驱动的纯 C 进程容器(LiveProcess)
在非越狱环境下,如何让模拟器体系内的各个系统守护进程以独立进程形态并存?
LiveSimBooter 借用了苹果自身的系统扩展框架 PlugInKit。整个架构分为宿主主程序(Host Broker)与轻量化扩展进程(LiveProcess.appex):
flowchart TD
    subgraph Host ["LiveSimBooter Native Host (Broker)"]
        Broker["Host Broker<br/>(注册 AppGroup.LiveSimBooter.spawn)"]
        Launcher["ExtensionLauncher<br/>(调用 PKHostPlugIn readyPlugIns:ready:)"]
        AuditCheck["内核 Audit Token 严格校验<br/>(绑定 PID 与审计代际,防伪造)"]
        XPC_Pipe["同步 XPC 双向管道"]
    end

    subgraph PlugInKit ["系统扩展框架 (pkd)"]
        PKD["PlugInKit Daemon (pkd)<br/>派生独立系统扩展进程"]
    end

    subgraph GuestProcess ["LiveProcess.appex (模拟器任务宿主)"]
        C_Entry["纯 C 入口: main()<br/>(无 UIKit / 无 NSXPC / 无 ObjC 污染)"]
        AliveSPI["launch_extension_check_in_live_4UIKit()<br/>(同步通知 launchd 存活)"]
        SingleThreadCheck["单线程状态自检"]
        Handoff["TSD 切换 ➔ 映射 dyld_sim ➔ 移交执行权"]
    end

    Broker --> Launcher
    Launcher -->|"请求拉起新实例"| PKD
    PKD -->|"创建新进程 PID"| C_Entry
    C_Entry --> AliveSPI
    C_Entry --> SingleThreadCheck
    C_Entry -->|"发起同步 XPC Check-in"| XPC_Pipe
    XPC_Pipe --> AuditCheck
    AuditCheck -->|"校验 PID 一致"| Broker
    Broker -->|"下发 SpawnPlan: 环境变量、FD、Mach Right"| XPC_Pipe
    XPC_Pipe --> Handoff
1. 摆脱 UIKit 拖累的纯 C 扩展入口
通常的 iOS App Extension(如键盘、小组件)必须引入完整 UIKit 和 NSExtensionContext,这不仅会带来巨大的内存开销和初始化耗时,还会因为系统自带的各种初始化单例而破坏底层的内存映射与线程环境。
LiveSimBooter 的 LiveProcess 彻底摒弃了这些高级框架,其 main.c 是一个纯粹的 C 语言实现:
- 启动后立即调用苹果私有的同步 libxpc SPI:
launch_extension_check_in_live_4UIKit()。这一调用直接向系统底层的launchd报到,声明扩展已经存活,从而绕过了系统内部针对未响应扩展的 5 秒超时强杀机制; - 随后检查当前任务严格处于单线程状态(确保不存在任何 GCD 后台工作线程);
- 通过硬编码的 App Group 命名空间,向宿主 Broker 发起同步 XPC 握手。
2. 内核审计令牌(Kernel Audit Token)防御级校验
在多进程交互中,恶意代码可能会伪造 PID 来窃取其他模拟器进程的任务计划(Spawn Plan)。
宿主 Broker 在收到扩展进程的 Check-in 时,绝不轻信扩展自报的 PID,而是直接通过底层 XPC API 提取内核签署的完整 Audit Token(包含了真实物理 PID 以及审计代际版本号 pidversion),将其与 pkd 返回的启动凭证进行位级严格比对。只有当内核凭证完全吻合后,Broker 才会将包含文件描述符(FD)、Mach 发送权(Send Right)、环境变量以及可执行文件路径的 SpawnPlan 下发给该子进程。
3. posix_spawn 拦截与全局进程树模拟
当模拟器内部的 launchd_sim 想要拉起 backboardd 或应用时,它会照常调用 POSIX API:posix_spawn()。
LiveSimBooter 向所有模拟器进程注入了 libLiveSimSpawn.dylib,利用 dyld 符号代换(Interposition)拦截了所有的 posix_spawn 与 posix_spawnp。拦截器将启动参数打包,通过预留的 LSB_BROKER_PORT 唤醒宿主 Broker;Broker 再次向 pkd 申请一个新的 LiveProcess.appex 实例。借由这一机制,所有的模拟器子进程在真机系统层全部演化为独立的、由宿主精准调控的 App Extension。
三、 硬件断点黑魔法:生产设备上的工作队列(Workqueue)无缝重定向
在引导模拟器 launchd_sim 与后续系统的过程中,开发者遭遇了整个项目最凶险的致命暗礁:内核工作队列分发。
1. 原生缓存剥离的破灭与生产设备现实
在最初的非生产设备(带有越狱或开发引导参数的内部 iPhone)实验中,可以通过 __shared_region_check_np(NULL) 强行从内存中剔除原生系统的 dyld_shared_cache,并接管全局内存。但在普通的商用零售版 iPhone(Production Devices)上,苹果的 MobileGestalt 硬件策略明确规定 EffectiveProductionStatusAp = true。系统内核(XNU)与 TXM 硬件信任机制坚决锁死原生共享缓存,任何试图解除其内存映射的举动都会被内核判定为非法破坏而直接导致进程崩溃。
因此,LiveSimBooter 必须采取 “宿主缓存保留模式(Retained Host Cache)”:让原生共享缓存(位于 0x180000000)与模拟器专用缓存(位于 0x120000000)在同一虚拟内存空间中和平共处。
2. 工作队列的致命冲突
当模拟器运行时中的 GCD 发起并发调度时,XNU 内核会为当前任务派生一个内核工作线程。然而,内核在底层始终记录着原生 libc 在进程创建初期向内核登记的入口函数:原生共享缓存内的 start_wqthread(例如位于 0x190116908)。
当内核拉起新线程时,它会不由分说地直接让硬件 PC 指针跳转到 0x190116908!然而,此时线程的寄存器状态、TSD 线程私有上下文全部是为模拟器定制的,原生指令一旦执行就会遭遇内存解引用异常,瞬间触发 EXC_BAD_ACCESS 或代码签名越界。
3. 硬件断点寄存器(ARM_DEBUG_STATE64)拦截管线
由于非越狱环境无法使用 JIT,也不可能动态向只读的原生共享缓存内存页写入跳板指令(Trampoline),LiveSimBooter 的核心作者想出了一招极其大胆的硬件级解决方案:利用 ARM64 处理器的硬件指令断点(Hardware Breakpoint Register)进行零开销拦截!
sequenceDiagram
    autonumber
    participant Host as LiveProcess 启动期
    participant XNU as Darwin 内核 (XNU)
    participant HW as ARM64 硬件调试单元 (BVR0/BCR0)
    participant Thread as 内核工作线程 (WQ Worker)
    participant Mach as Mach 异常处理服务 (LSB Handler)
    participant SimPthread as 模拟器 libpthread (0x120000000)

    Host->>XNU: 进程单线程期调用 task_set_state(ARM_DEBUG_STATE64)<br/>将 BVR0 设为原生 start_wqthread 地址 (0x190116908)
    XNU->>XNU: 记录任务默认调试状态 (Task Default Debug State)

    Note over XNU,Thread: 模拟器触发异步调度,内核派生工作队列线程
    XNU->>Thread: 派生新线程,自动继承任务的 BVR0/BCR0 寄存器
    XNU->>Thread: 指令指针 (PC) 强制指向原生 0x190116908

    Thread->>HW: CPU 试图在 0x190116908 抓取第一条指令
    HW-->>Thread: 硬件断点命中!触发 EXC_BREAKPOINT (0x102)
    Thread->>Mach: 挂起线程,向任务异常端口投递 Mach 异常消息

    Mach->>Mach: 校验异常地址 == 0x190116908<br/>校验入参寄存器 (x0~x4) 符合工作队列参数特征
    Mach->>Mach: 重写线程上下文: 将 PC 修改为模拟器 start_wqthread<br/>重新计算 PAC (指针验证签名,若存在)
    Mach->>Thread: 返回 KERN_SUCCESS,恢复线程执行

    Thread->>SimPthread: 在模拟器环境中以正确的 TSD 开始执行 GCD 任务!
这一拦截流程的精妙之处在于:
- 任务继承机制:依据 Darwin XNU 的公共源码设计,当一个任务配置了默认的调试状态(
ARM_DEBUG_STATE64)后,后续由内核派生的任何新线程(包括 workqueue 线程)都会完整自动复制这组硬件断点寄存器; - 零内存补丁:代码页完全保持苹果官方只读签名状态,不触碰任何代码签名违规(Code Signing Violation);
- 精准分流:Mach 异常处理线程在监听到断点时,严格校验触发点是否恰好是原生
start_wqthread入口以及参数是否符合 workqueue 调用特征。若是,则直接重写线程寄存器中的 PC 指针为模拟器内的start_wqthread,并完成 PAC 指针签名转换,随后无缝唤醒线程。
借由这一纯硬件断点机制,宿主与模拟器彻底打通了 GCD 与多线程分发的任督二脉!
四、 视讯破壁:libxpc 模式 2 逆向与零拷贝 IOSurface 渲染管线
让系统跑起来只是第一步,要让模拟器把画面呈现在 iPhone 屏幕上,必须跨越一道严峻的通信断层:IOSurface 远程视讯传输。
1. 诡异的 XPC_ERROR_CONNECTION_INTERRUPTED
在模拟器架构中,图形合成进程(backboardd)渲染生成的图层并不写入物理显存,而是调用系统的私有组件 IOSurfaceRemoteServer,将跨进程共享内存对象(IOSurface)传递出去。
宿主主程序在本地实例化了原生的 IOSurfaceRemoteServer,并将其匿名 XPC 监听端口注入到模拟器的命名空间中(对应 com.apple.IOSurface.Remote)。然而,当模拟器内的 backboardd 试图连接并发送图形分配请求(Method=2)时,宿主端却疯狂抛出连接中断错误:
XPC_ERROR_CONNECTION_INTERRUPTED: Connection to remote service broke before method dispatch
哪怕传入的字典极其微小(如 64 × 32 的纯色测试纹理),连接依然在握手瞬间被内核切断。
2. 深入 libxpc.dylib 汇编:Sim2Host 协议的神秘魔数
作者深入逆向了 iOS 26.1 原生固件与 iOS 26.0 模拟器内部的 libxpc.dylib 核心二进制,在地址 0x197cb5c50 处挖掘出了苹果深藏的 XPC 序列化协议魔数转换表:
| 通信模式(Mode) | 报文图表魔数(Graph Magic) | 系统内部真实语义与用途 |
|---|---|---|
| Mode 0 | 0x40585043(ASCII 对应 @XPC) |
原生系统默认连接模式(Native iOS Connection) |
| Mode 1 | 0x7870633f(ASCII 对应 xpc?) |
模拟器内部默认连接模式(Simulator Guest Default) |
| Mode 2 | 0x58504321(ASCII 对应 XPC!) |
模拟器跨越至宿主专用模式(Sim-To-Host Connection) |
| Mode 3 | 0x42133742 |
内部保留未激活槽位 |
逆向分析表明,当模拟器内的应用试图跨界访问 Mac 宿主时,它会主动通过 xpc_connection_enable_sim2host_4sim() 将连接升格为 Mode 2,发送以 0x58504321 为魔数的网络序列化字节流。
然而,iPhone 真机上原生创建的匿名 XPC 监听器,默认处于 Mode 0(严格要求 0x40585043 魔数)。当 Mode 2 的数据流猛烈撞击 Mode 0 的解析器时,XPC 校验器直接触发了协议违例,就地中断会话!
// 解决之道:在宿主激活监听前,显式强制将监听器切换至 Mode 2
xpc_connection_enable_sim2host_4sim(_listener);
仅仅这一行底层的私有 API 调用,宿主原生的 IOSurfaceRemoteServer 便与模拟器内的 backboardd 完美对齐了通信协议!
3. 完整的图形与输入闭环
打通协议后,完整的真机屏幕渲染与交互拓扑图如下:
flowchart LR
    subgraph GuestLayer ["模拟器运行域 (Guest LiveProcess)"]
        Backboardd["backboardd / SpringBoard<br/>(调用 Metal / CoreGraphics 渲染)"]
        SimIOSurface["模拟器 IOSurface.framework<br/>(请求创建共享显存)"]
        IndigoClient["IndigoClient<br/>(监听虚拟触摸与键盘输入)"]
    end

    subgraph IPC ["跨界传输通道"]
        XPC_Mode2["XPC Mode 2 管道<br/>(Magic: 0x58504321)"]
        MachPort["IOSurface Mach Port<br/>(零拷贝直接内存映射)"]
        IndigoSocket["本地 Unix Socket 管道"]
    end

    subgraph HostLayer ["真机宿主呈现域 (Native Host App)"]
        Server["IOSurfaceRemoteServer<br/>(原生托管在 Host 内存)"]
        Compositor["NativeMetal 合成器<br/>(CAMetalLayer + 私有 GPU 纹理)"]
        Screen["iPhone 物理视网膜屏幕"]
        TouchView["IOSurfaceDisplayView<br/>(原生触摸与按键捕获)"]
    end

    Backboardd --> SimIOSurface
    SimIOSurface -->|"Method=2 (分配显存)"| XPC_Mode2
    XPC_Mode2 --> Server
    Server -->|"导出底层共享句柄"| MachPort
    MachPort --> Compositor
    Compositor --> Screen
    TouchView -->|"原生多点触摸转译"| IndigoSocket
    IndigoSocket --> IndigoClient
    IndigoClient --> Backboardd
- 零拷贝跨进程显存共享:模拟器内部的
backboardd申请分配一个 1290 × 2796(对应 iPhone 15 Pro Max / 16 系列)分辨率的 BGRA 缓冲区;宿主端利用IOSurfaceRemoteServer完成物理显存映射,并将 Mach 端口直接传递给宿主合成器,整个过程中不存在昂贵的 CPU 内存拷贝; - Metal 硬件直推:宿主端的
NativeMetal服务获取到原生IOSurfaceRef后,将其绑定到自身的CAMetalLayer纹理池中,直接借助 iPhone 硬件 GPU 进行每秒 60/120 帧的高速屏幕合成; - Indigo 交互双向映射:宿主视图捕获屏幕上的真实手指触摸事件与物理外接键盘输入,通过封装好的苹果内部 Indigo 协议字节包,经过本地通道灌回模拟器的
backboardd,实现了丝滑的真机触控响应。
五、 实机点亮:从 SpringBoard 桌面到真实 App 的冷启动
在解决了进程、多线程调度和图形渲染之后,整个模拟器系统开始在 iPhone 真机内部按部就班地启动。
1. 摆脱 Trampoline 的 MIG 消息握手
在标准 macOS 模拟器上,启动 launchd 需要经过一个复杂的辅助跳板程序(Trampoline)。LiveSimBooter 精简掉了这一冗余中间件,宿主 Broker 直接通过原生的 Mach MIG 消息与 launchd_sim 完成了核心握手:
launchd_sim启动后发送编号为708的 24 字节 MIG 初始化探针;- 宿主以编号为
808的 40 字节复合消息应答,并在消息体内装载一个MOVE_RECEIVE端口描述符,正式将系统服务的注册与分发权交接给launchd_sim。
2. 弱链接符号修复与资源补全
在随后的测试中,真实应用(如系统的 Contacts 通讯录)在启动时接连遭遇了两个隐蔽的崩溃点:
SecTaskCreateWithAuditToken符号缺失崩溃:应用在初始化阶段通过CUTWeakLinkSymbol动态解析安全框架符号。由于模拟器环境下安全库被打包进了重构的共享缓存中,物理路径上的二进制并不存在。LiveSimBooter 实现了一套SharedCachePathCompatibility逻辑,在执行dlopen前精准重定向物理路径到逻辑缓存中,使弱链接符号解析百分之百成功;- CoreUI 屏幕 Idiom 与资产缺失:UIKit 在加载屏幕布局位图(
BoundingPathBitmap)时抛出异常。经排查,模拟器内部的 MobileGestalt 必须依赖设备能力描述文件capabilities.plist来获取当前屏幕的 Gamut 与内存分级。将提取自开发环境的iPhone 15 Pro Max.simdevicetype配置文件放入 App Group 容器后,CoreUI 的高分辨率图标与图形切片全部正常渲染。
3. 历史性里程碑
在真实的 iPhone 18,2(搭载 iOS 27.0,Build 24A435)上,LiveSimBooter 达成了前所未有的验证成果:
- SpringBoard 完整桌面呈现:屏幕清晰显示了包括设置、通讯录、天气等在内的完整网格桌面图标;
- 交互式 Fish 终端就绪:通过基于本地 Socket 模拟伪终端(Fake PTY)机制,内置的 Fish 终端能够顺畅执行各类 POSIX 命令与文件检查;
- 真实系统 App 运行:启动内置的 Contacts 通讯录应用,屏幕成功弹出原生的“无联系人”视图;
- 极度稳健的生命周期控制:不仅通过了无宿主崩溃的冷启动考验,还在不退出原生宿主 App 的前提下,连续完成了两次完整的用户态热重启(Userspace Reboot)!
六、 架构总结与深远技术启示
LiveSimBooter 的诞生,在整个 iOS 逆向工程与系统底层探索史上树立了一座令人叹为观止的里程碑。
它向整个行业证明了一套极其震撼的系统工程哲学:
[!NOTE] 架构核心启示
无须 Hypervisor,无须 JIT 动态翻译,仅凭对 Darwin 操作系统内核机制(XNU 调试寄存器、PlugInKit 生命周期、libxpc序列化魔数、Mach MIG 消息与 IOSurface 共享显存)的透彻掌握,就能在沙盒的铜墙铁壁之内,让异构平台级的操作系统子系统完成完整的引导与原生运行。
虽然受制于非越狱沙盒以及缺少完整后台常驻守护进程的物理限制,当前的 LiveSimBooter 仍然是一个具有一定局限性的前沿实验原型(例如通用的 fork() 无法支持、部分高阶守护进程尚未完全移植),但它所开辟的纯硬件断点线程分流与跨界 XPC 适配方案,已经为在 iOS 设备上运行多容器、轻量化虚拟环境乃至跨平台应用生态打下了一条无比坚固的高速公路。
原文链接与参考资料
- LiveSimBooter 官方开源仓库:GitHub - khanhduytran0/LiveSimBooter
- Sim26Booter 底层引导机制参考:GitHub - khanhduytran0/Sim26Booter
- Apple 开源动态链接器源码:Apple Open Source - dyld
- Apple 开源 POSIX 线程库源码:Apple Open Source - libpthread
- iOS 模拟器精简分析参考:GitHub - MobAI-App/simslim