
跨越软件研发的生产级鸿沟:IvyClaw 的多智能体分阶交接、物理隔离只读沙箱与全链路治理实践
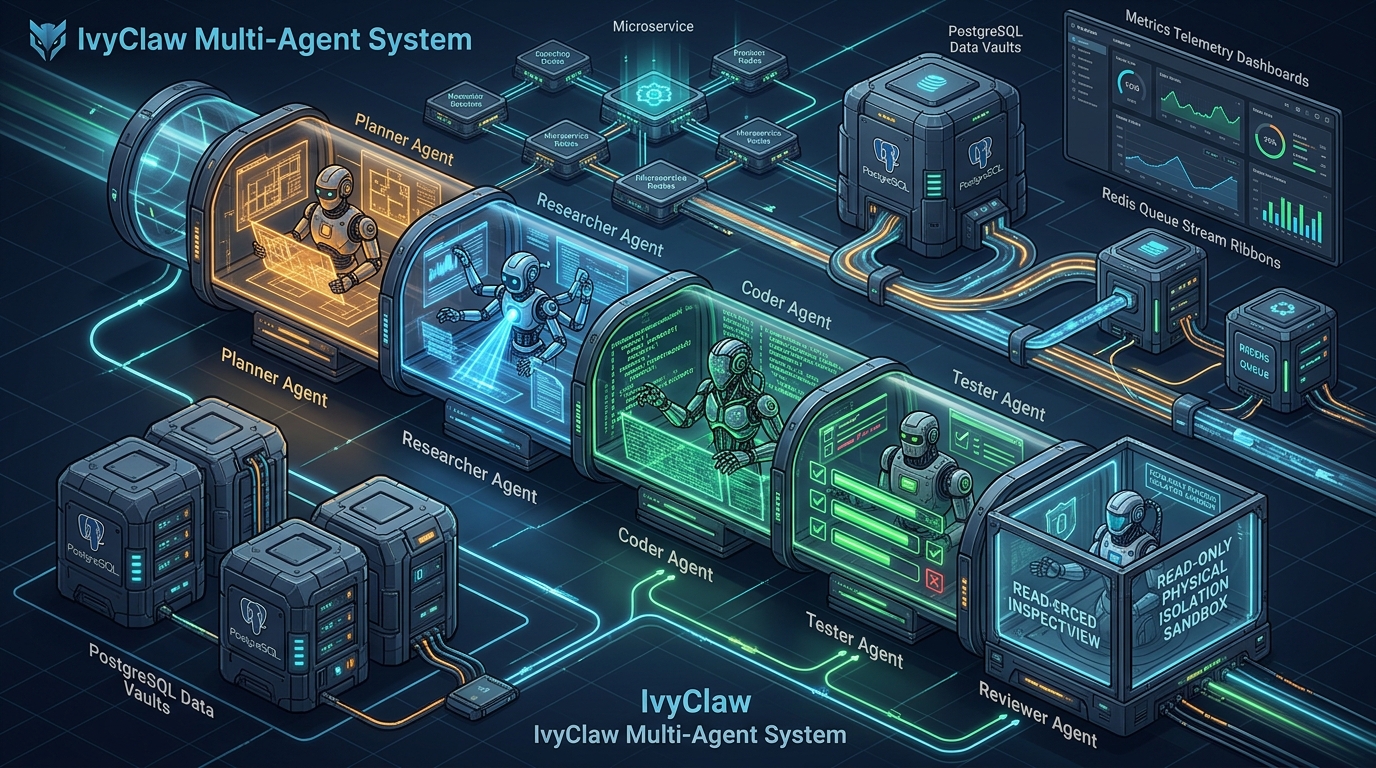
在 LLM 驱动的代码补全与对话工具风靡一时的今天,越来越多的团队尝试迈出更具野心的一步:构建具备自主研发能力的 软件工程智能体(SWE Agent)。然而,许多团队在搭建原型时往往会陷入“玩具级 Demo”的工程泥潭:把几万行代码库粗暴塞入上下文引发 Token 爆炸;依赖单个庞大 Agent 既做架构又写代码还做审查导致角色认知失调;轻信 Prompt 级约束却遭遇恶意代码篡改文件系统;长耗时研发任务引发 HTTP 504 网关超时;缺乏并发限流与多租户隔离导致外部模型调用成本瞬间失控。
开源项目 IvyClaw(GitHub: ivyfan-toowell/IvyClaw)给出了一个工业级的系统解法:它不满足于做一个浮于表面的对话包装器,而是围绕真实软件研发的工程化落地,构建了一套生产导向的多智能体协同工程底座。项目深度整合了 DeepAgents 与 LangGraph,实现了从任务规划、按需调研、代码实现、自动化测试、物理隔离审查,到异步任务调度、多渠道统一接入与企业级全链路可观测的完整工程闭环。
一、SWE Agent 的“工程化陷阱”与生产级挑战
从“能写几行代码的小玩具”走向“能在生产级流水线稳定交接代码的工业系统”,AI Agent 必须跨越五道严峻的技术鸿沟:
flowchart TD
    subgraph TraditionalTraps ["传统 Agent 原型的五大崩溃点"]
        T1["单体 Agent 角色混乱<br/>(既当裁判又当运动员,自我审查形同虚设)"]
        T2["上下文无限膨胀<br/>(长轮次历史堆叠,模型注意力涣散与成本飙升)"]
        T3["Prompt 弱约束幻觉<br/>(告诉 Reviewer‘请勿改代码’,仍被意外写入)"]
        T4["长任务同步阻塞<br/>(复杂重构耗时数分钟,HTTP 连接频繁中断)"]
        T5["缺乏租户与成本治理<br/>(高频并发打爆下游 API,Token 消耗缺乏度量)"]
    end

    subgraph IvyClawPillars ["IvyClaw 生产级解题支柱"]
        P1["专职子代理分阶工作流<br/>(Planner → Researcher → Coder → Tester → Reviewer)"]
        P2["独立 Thread 与摘要交接协议<br/>(各阶段独立上下文,仅向下游传递交付契约)"]
        P3["物理级只读加固沙箱<br/>(Docker 安全加固 + Linux a-w 权限硬阻断)"]
        P4["Redis + ARQ 异步任务解耦<br/>(统一 InboundMessage 抽象与长连接信道)"]
        P5["API 网关、分级路由与 Prometheus 度量<br/>(多租户分桶限流、成本换算与链路追踪)"]
    end

    T1 ==> P1
    T2 ==> P2
    T3 ==> P3
    T4 ==> P4
    T5 ==> P5

    style TraditionalTraps fill:#ffebee,stroke:#c62828,stroke-width:2px;
    style IvyClawPillars fill:#e8f5e9,stroke:#2e7d32,stroke-width:2px;
- 单体角色的认知漂移:让同一个大模型实例既负责需求设计、编写实现,又负责自己给自己找茬写单测和挑刺 Review,模型天生具有“自我确认偏见”(Confirmation Bias),极易对自己的逻辑盲点视而不见;
- 上下文污染与 Token 泥潭:如果让后续环节继承前期几百轮与编译器交互的琐碎终端输出,上下文窗口很快会被噪声淹没,不仅成本高昂,更会导致核心指令丢失;
- 安全边界的“皇帝新衣”:仅凭 Prompt 叮嘱“你现在是只读审查员,不要修改文件”,只要模型产生一次非预期 Tool Call 或执行 Shell 命令(如
echo ... > file.py),就会直接污染代码库; - 长耗时操作与网络脆弱性:运行真实测试套件和代码重构动辄耗时 1 到 5 分钟,在 Web API 或即时通讯(IM)场景下,传统的同步 HTTP 请求几乎注定超时;
- 服务治理盲区:缺乏租户隔离与限流防护,单个用户的异常死循环调用可能拖垮整个集群,且无法精准追踪哪一个子代理消耗了多少算力与成本。
为了击穿这些痛点,IvyClaw 在架构设计之初就确立了“分层解耦、职责正交、物理硬防、全程可测”的工程铁律。
二、IvyClaw 全景架构:从流量接入到沙箱执行的闭环中枢
IvyClaw 的整体架构覆盖了从外部客户端接入、边缘网关治理、核心多智能体分派编排、安全沙箱隔离,到持久化与可观测的全景管线:
flowchart TD
    subgraph ClientAndChannels ["客户端与多渠道接入层"]
        CLI["CLI 终端"]
        WebAPI["FastAPI Web 接口"]
        FeishuWS["飞书 WebSocket 长连接"]
        Webhooks["通用 Webhook"]
    end

    subgraph GatewayLayer ["网关与治理层 (API Gateway)"]
        Auth["API Key 认证 & 租户解析"]
        Limiter["SlowAPI + Redis 多租户分桶限流"]
        Idempotency["Redis SETNX 幂等防重"]
        Audit["审计日志 & 请求上下文中间件"]
    end

    subgraph DispatcherCore ["调度与多智能体中枢 (Dispatcher)"]
        Classifier{"任务分诊 Classifier<br/>(复杂度 & 调研判断)"}
        Planner["Planner 子代理<br/>(拆解计划/约束/验收标准)"]
        Researcher["Researcher 子代理<br/>(代码定位/外部 API 调研)"]
        Coder["Coder 子代理<br/>(最小侵入改动)"]
        Tester["Tester 子代理<br/>(真实 pytest 运行与覆盖)"]
        Reviewer["Reviewer 子代理<br/>(结构化审查与安全合规)"]
    end

    subgraph SandboxInfra ["沙箱基础设施 (Docker Sandbox)"]
        DevSandbox["开发沙箱 (加固 tmpfs / 非 root / 断网)"]
        RO_Sandbox["只读沙箱副本 (chmod a-w 物理硬隔离)"]
        SandboxPool["SandboxPool 并发池管理"]
    end

    subgraph StorageAndAsync ["状态持久化与异步运行时"]
        PG[("PostgreSQL<br/>Checkpointer & Store")]
        RedisQueue[("Redis 任务队列")]
        ARQ["ARQ Worker 异步集群"]
    end

    subgraph ObservabilityStack ["可观测与度量平台"]
        Metrics["Prometheus 指标 (RED + LLM 成本/延时)"]
        Grafana["Grafana 实时监控看板"]
        LangSmith["LangSmith 链路追踪"]
    end

    ClientAndChannels ==> GatewayLayer
    GatewayLayer ==> RedisQueue
    RedisQueue ==> ARQ
    GatewayLayer -. 同步直调 .-> DispatcherCore
    ARQ ==> DispatcherCore

    DispatcherCore <== "状态持久化" ==> PG
    DispatcherCore <--> Classifier
    Classifier --> Planner
    Planner --> Researcher
    Researcher --> Coder
    Coder --> Tester
    Tester --> Reviewer

    Coder <== "读写执行" ==> DevSandbox
    Tester <== "测试执行" ==> DevSandbox
    Reviewer <== "绝对只读审查" ==> RO_Sandbox
    SandboxPool -. "按需生命周期托管" .-> DevSandbox & RO_Sandbox

    DispatcherCore -. "指标上报" .-> Metrics
    ARQ -. "队列/耗时上报" .-> Metrics
    Metrics ==> Grafana
三、分阶交接协议:拒绝上下文泥潭的状态解耦哲学
在很多基于 LangGraph 的开源项目中,开发者习惯在整个图流转中共享一个全量的 messages 列表。这种做法在简单对话中尚可接受,但在代码研发场景下是致命的——一次 pytest 跑挂产生的数百行栈追踪,会永久留在上下文里,严重挤占模型的上下文预算并产生幻觉干扰。
IvyClaw 在 agent/dispatcher.py 中开创性地实现了 “独立 Thread 隔离 + 最小契约摘要交接”(Summary Handoff Protocol):
sequenceDiagram
    autonumber
    participant D as Dispatcher 调度器
    participant C as 0. 任务分诊 Classifier
    participant P as 1. Planner 规划阶段
    participant R as 2. Researcher 调研阶段
    participant CD as 3. Coder 编码阶段
    participant T as 4. Tester 测试阶段
    participant RV as 5. Reviewer 审查阶段

    Note over D: 接收 Issue,生成根 Thread ID: uuid7()
    D->>C: invoke(thread_id-classify, issue)
    C-->>D: 返回 JSON: {"complexity": "complex", "need_research": true}

    rect rgb(255, 248, 225)
        Note over D, P: 独立 Thread: thread_id-planner
        D->>P: invoke(issue) [仅携带规划要求]
        P-->>D: 输出清晰开发计划与验收约束
        Note over D: 截取 planner_summary = last_message
    end

    rect rgb(227, 242, 253)
        Note over D, R: 独立 Thread: thread_id-researcher
        D->>R: invoke(issue + planner_summary) [只研究,不编码]
        R-->>D: 输出代码定位与 API 关键发现
        Note over D: 截取 research_summary = last_message
    end

    rect rgb(232, 245, 233)
        Note over D, CD: 独立 Thread: thread_id-coder
        D->>CD: invoke(issue + planner_summary + research_summary)
        CD->>CD: 在共享开发沙箱中完成代码修补与落盘
        CD-->>D: 输出修改摘要 (修改了哪些文件)
        Note over D: 截取 coder_summary = last_message
    end

    rect rgb(255, 235, 238)
        Note over D, T: 独立 Thread: thread_id-tester
        D->>T: invoke(issue + coder_summary) [以沙箱真实代码为准]
        T->>T: 编写并在沙箱中真实执行 pytest
        T-->>D: 输出测试报告 (通过数量 / 覆盖场景 / 失败根因)
        Note over D: 截取 tester_summary = last_message
    end

    rect rgb(243, 229, 245)
        Note over D, RV: 独立 Thread: thread_id-reviewer (只读沙箱副本)
        D->>RV: invoke(issue + 各阶段摘要)
        RV-->>D: 结构化输出 ReviewResult(approved, issues, security_notes)
    end
1. 轻量任务分诊(Zero-Tool Classifier)
面对一个新提交的 Issue,系统并不盲目拉起全套子代理,而是先由轻量提示词驱动分类器,强约束只输出合法 JSON:
classify_result = await agent.ainvoke({
    "messages": [{
        "role": "user",
        "content": f"""
        你现在只负责判断任务类型,不执行任务,也不要调用任何子代理或工具。
        原始任务:{issue}
        请只输出 JSON:
        {{
          "complexity": "simple" 或 "complex",
          "need_research": true 或 false
        }}
        """
    }]
}, config={"configurable": {"thread_id": f"{thread_id}-classify"}})
若任务仅为“修改文档错别字”或“单行常量微调”(simple 且 need_research=false),系统直接越过 Planner 与 Researcher,毫秒级直达 Coder,既省 Token 又极大削减了端到端响应延迟。
2. 独立 Thread 与摘要提取
每个阶段通过 stage_config 绑定独立的 thread_id(如 {thread_id}-coder、{thread_id}-tester)。LangGraph 的 Checkpointer 为每个阶段分别存储快照,各阶段之间的上下文天然完全隔离。
下游角色只接收前置角色的阶段性结论:
def _last_message_text(result: dict) -> str:
    """从一次 agent.ainvoke() 的结果中提取最后一条消息文本。
    不把整个阶段的 messages / tool calls 全部传给下一阶段,
    只保留最后的阶段结论,降低 token,同时保留任务交接信息。
    """
    messages = result.get("messages", [])
    if not messages:
        return ""
    last_message = messages[-1]
    content = getattr(last_message, "content", "")
    return content.strip() if isinstance(content, str) else str(content).strip()
通过这种契约式摘要交接机制,即使整个研发闭环经历了 5 个阶段、执行了数十次底层工具调用,下一个 Agent 接收到的提示词依然轻量、干净、目标明确。
四、物理级只读沙箱:不信任 Prompt 自觉的安全防御
在代码审查(Reviewer)环节,安全领域最经典的一个教训就是:永远不要相信大模型对“禁止写操作”的提示词遵守度。一旦模型出现越狱倾向或推理漂移,调用工具覆盖了业务代码,审查就变成了灾难。
IvyClaw 在 sandbox/docker_manager.py 中实现了精妙的 “物理克隆 + 内核级写权限剥夺” 机制。
flowchart LR
    subgraph SourceContainer ["开发/测试活跃沙箱 (DevSandbox)"]
        C1["容器状态:可读可写"]
        D1["tmpfs 工作空间<br/>(uid=1000, 512MB)"]
        F1["Coder & Tester 产生的新代码与单测"]
    end

    subgraph HostRelay ["宿主机中转管道 (零磁盘落盘)"]
        Stream["docker exec tar -C workdir -cf - .<br/>|<br/>docker exec -i ro_name tar -C workdir -xf -"]
    end

    subgraph ReviewerContainer ["审查专属只读沙箱 (RO_Sandbox)"]
        C2["全新容器:加固启动"]
        D2["代码全量同步到位"]
        Lock["docker exec -u 1000:1000 chmod -R a-w workdir"]
        State["文件系统状态:所有文件物理只读 (a-w)"]
    end

    SourceContainer ==> HostRelay ==> ReviewerContainer
    Lock -. 锁定 .-> State

    classDef src fill:#e8f5e9,stroke:#2e7d32,stroke-width:2px;
    classDef relay fill:#fff8e1,stroke:#f57f17,stroke-width:2px;
    classDef ro fill:#ffebee,stroke:#c62828,stroke-width:2px;

    class SourceContainer,C1,D1,F1 src;
    class HostRelay,Stream relay;
    class ReviewerContainer,C2,D2,Lock,State ro;
1. 宿主内存流式克隆与权限物理剥夺
当 Coder 和 Tester 宣布完成并产出代码后,Dispatcher 不让 Reviewer 直接访问原沙箱,而是动态启动一个只读副本容器:
# 1. 导出源沙箱代码为 tar 流并瞬时解包到 reviewer 容器(完全在内存管道中流转)
proc = await asyncio.to_thread(
    subprocess.run,
    ["docker", "exec", source_sandbox.container_id, "tar", "-C", workdir, "-cf", "-", "."],
    stdout=subprocess.PIPE,
    stderr=subprocess.PIPE,
)
proc2 = await asyncio.to_thread(
    subprocess.run,
    ["docker", "exec", "-i", name, "tar", "-C", workdir, "-xf", "-"],
    input=proc.stdout,
    stdout=subprocess.PIPE,
    stderr=subprocess.PIPE,
)

# 2. 核心硬核防御:剥夺整个工作区的写权限
code, out = await _run(["docker", "exec", "-u", "1000:1000", name, "chmod", "-R", "a-w", workdir])
通过 Linux 内核的权限机制(chmod -R a-w),Reviewer 容器内的普通用户(uid=1000)丧失了对任何文件的写权限。即使 Reviewer 受到 Prompt 注入攻击或幻觉爆发,执行诸如 echo 'bad' > app/main.py 的 Shell 命令,内核也会无情返回 Permission denied。
2. 容器运行时极限加固矩阵
在容器启动参数上,IvyClaw 对生产环境施加了全维度的安全阻断:
| 启动参数 | 安全工程作用 | 防御目标 |
|---|---|---|
--network none |
物理切断网络命名空间 | 杜绝沙箱内恶意代码发起反弹 Shell、外联矿池或泄露内网凭据 |
--cap-drop ALL |
丢弃所有 Linux Kernel Capabilities | 剥夺 CAP_SYS_ADMIN 等全部特权,杜绝容器逃逸攻击面 |
--security-opt no-new-privileges |
禁止进程通过 SUID 等二进制获取更高权限 | 防止通过提权漏洞破坏宿主机 |
--read-only |
容器根文件系统挂载为绝对只读 | 禁止向 /etc、/usr、/bin 写入任何后门或挖矿木马 |
--tmpfs /workdir:rw,exec,size=512m,uid=1000 |
仅分配固定大小的内存文件系统作为工作区 | 任务销毁内存即随之清空,且防止恶意占用磁盘存储 |
--pids-limit 128 与 --cpus / --memory |
严格限制进程总数与 CPU / 内存配额 | 杜绝 Fork 炸弹与计算死循环耗尽宿主机资源 |
更为优雅的是,IvyClaw 将容器 runtime 参数抽象化:默认使用 runc,当面对更高安全要求的场景时,只需在环境变量中将 SANDBOX_RUNTIME 配置为 runsc(gVisor)或 kata(Kata Containers 微虚拟机),业务代码一行无需改动即可无缝切换隔离级别!
3. 隔离优先的沙箱池(SandboxPool)
对于高并发场景,容器的重复利用容易引起租户间数据串扰。IvyClaw 在 sandbox/pool.py 中实现了“隔离优先”的沙箱池:
- 基于
asyncio.Semaphore严格控制全局正在运行的沙箱总数,防止并发超限压垮 Docker Daemon; - 采用 “用完即弃”(Throwaway) 生命周期模式:每次通过
async with pool.acquire()获得全新的加固容器,并自动完成代码与依赖 seed;一旦任务退出(无论成功或异常),容器立刻执行强制销毁清理,彻底杜绝数据在不同任务间残留。
五、异步任务管线与多渠道统一接入
真实的软件研发任务(拉代码、跑测试、多角色推演)通常耗时 30 秒至数分钟不等。如果在 HTTP 接口中长轮询等待,前端反向代理(如 Nginx、Cloudflare)极易抛出 504 网关超时。
IvyClaw 构建了基于 Redis + ARQ Worker 的生产级异步任务中枢:
flowchart LR
    subgraph MultiChannels ["接入信道抽象"]
        C1["CLI 调试终端"]
        C2["FastAPI /jobs 接口"]
        C3["Feishu WebSocket (长连接免公网)"]
    end

    subgraph Gateway ["InboundMessage 契约"]
        MSG["InboundMessage<br/>(channel, user_id, conversation_id, text)"]
    end

    subgraph AsyncCore ["ARQ 异步任务中枢"]
        RQueue[("Redis 任务队列<br/>(带 enqueued_at 时间戳)")]
        W1["ARQ Worker 进程 1"]
        W2["ARQ Worker 进程 N"]
    end

    subgraph Execution ["Agent 运行时与回调"]
        RT["IvyClaw Dispatcher 研发闭环"]
        Checkpointer[("PostgreSQL 持久化")]
        Callback["主动推回 (如飞书 WS) / 结果轮询 (Web API)"]
    end

    MultiChannels ==> MSG ==> RQueue
    RQueue ==> W1 & W2
    W1 & W2 ==> RT
    RT <== "会话快照持久化" ==> Checkpointer
    RT ==> Callback
1. InboundMessage 统一协议
无论来自命令行终端、Web 接口还是即时通讯软件,所有入站流量均被归一化为标准的 InboundMessage 数据结构:
@dataclass(slots=True)
class InboundMessage:
    channel: str           # "cli" | "web" | "feishu" | "webhook"
    user_id: str           # 用户全局唯一标识
    text: str              # 用户输入的 Issue 文本
    conversation_id: str   # 关联的会话 Thread ID
业务层和 Agent 调度器只面向 InboundMessage 编写逻辑,后续扩展钉钉、Slack、Telegram 等新平台只需编写几十行的 Channel Adapter,无需重构核心逻辑。
2. 飞书 WebSocket 免公网接入
对于企业内网部署场景,传统 Webhook 往往要求内部服务器具有公网 IP 或配置内网穿透工具。IvyClaw 原生集成了飞书的长连接(WebSocket)SDK,支持应用启动时以客户端身份直接向飞书开放平台建立全双工安全通道。既消除了公网暴露面与证书维护成本,又能实时将 Agent 的运行阶段状态(“Planner 正在规划...”、“Coder 正在改动文件...”)推送到团队群聊中。
3. 人工介入机制(Human-in-the-Loop)
在自动化流水线中,针对涉及高危影响的操作(如删除生产分支、清空数据库、大规模依赖变更),IvyClaw 接入了 LangGraph 的中断审批机制:
- Agent 在执行敏感工具前主动抛出
Interrupt,状态持久化固化至 PostgreSQL; - 网关向审批人发送通知与参数上下文;
- 审批人在前端或飞书群内点击“批准/驳回”,网关向 Checkpointer 发出
Command(resume)唤醒执行流,实现了自动化与安全可控的优雅平衡。
六、全链路治理:多模型路由、分桶限流与 Prometheus 成本度量
一个能够在企业内长期健康运行的智能体系统,必须具备完善的 SRE 运维监控与成本治理能力。
1. 角色感知的分级模型路由(Role-to-Tier Routing)
代码生成需要推理能力极强的大模型,而单纯的资料归纳、测试报告格式化如果也无脑调用昂贵的超大模型,预算很快会耗尽。IvyClaw 在 infra/llm_router.py 中实现了基于角色的逻辑档位映射:
ROLE_TO_TIER: dict[str, str] = {
    "main": "strong",         # 核心协调:强推理模型 (如 qwen-max / Claude 3.7)
    "planner": "strong",      # 架构规划:需要全局视界
    "researcher": "cheap",    # 资料检索:高性价比模型 (如 qwen-turbo / Haiku)
    "coder": "strong",        # 编码落地:核心代码力
    "tester": "standard",     # 单测编写:标准模型 (如 qwen-plus / Sonnet)
    "reviewer": "strong",     # 质量审查:强力把关
}
结合内置的 Fallback 中间件,当 strong 档位遭遇供应商限流(429)或服务端宕机(5xx)时,系统自动无缝降级到备选供应商,保障关键服务不掉线。
2. 多租户隔离与 Redis 共享限流
在网关入口处,系统通过请求头 Gateway-API-Key 动态提取租户标识,并在 gateway/limiter.py 中结合 SlowAPI 与 Redis 实现了分布式租户分桶限流:
def _tenant_key(request) -> str:
    """按 tenant_id 隔离限流计数器,多实例共享 Redis 计数"""
    api_key = request.headers.get("Gateway-API-Key")
    tenant = get_settings().gateway_api_keys.get(api_key) if api_key else None
    return f"tenant:{tenant}" if tenant else get_remote_address(request)

limiter = Limiter(
    key_func=_tenant_key,
    storage_uri=get_settings().redis_url,
    enabled=get_settings().ratelimit_enabled,
)
恶意或高频的单个租户请求只会被自己的令牌桶限流并返回 429,绝不会波及其他正常租户的配额。
3. 细粒度 Prometheus 指标与 Token 成本实时核算
IvyClaw 在 obs/metrics.py 中构建了覆盖 HTTP 层、Agent 执行层、Worker 队列层与沙箱基础设施层的全套度量矩阵:
flowchart TD
    subgraph Layer1 ["1. HTTP 服务层 (RED 规范)"]
        M1["http_requests_total (按路径/状态码计数)"]
        M2["http_request_duration_seconds (P50 / P99 延迟分位)"]
        M3["http_requests_in_flight (实时在飞并发数)"]
    end

    subgraph Layer2 ["2. Agent 与模型治理层"]
        M4["agent_llm_tokens_total (分档位 input / output)"]
        M5["agent_llm_cost_yuan_total (自动换算人民币成本)"]
        M6["agent_tool_calls_total & duration (工具执行效率)"]
        M7["agent_fallback_total (模型降级熔断告警)"]
    end

    subgraph Layer3 ["3. 异步任务与基础设施层"]
        M8["agent_queue_wait_seconds (任务入队排队延迟)"]
        M9["agent_queue_length (待处理任务饱和度)"]
        M10["sandbox_create_duration_seconds (容器冷启动耗时)"]
        M11["sandbox_active (活跃运行沙箱数量)"]
    end
特别值得借鉴的是其 实时成本核算逻辑:
TOKEN_PRICE_PER_1K = {
    "strong":   {"input": 0.0024, "output": 0.0096},   # 示例:qwen-max 官方单价
    "standard": {"input": 0.0008, "output": 0.0020},   # 示例:qwen-plus
    "cheap":    {"input": 0.0003, "output": 0.0006},   # 示例:qwen-turbo
}

def record_llm_cost(tier: str, input_tokens: int, output_tokens: int) -> None:
    """记录 token 用量并按配置中心实时单价换算为人民币成本"""
    AGENT_LLM_TOKENS.labels(tier, "input").inc(input_tokens)
    AGENT_LLM_TOKENS.labels(tier, "output").inc(output_tokens)
    price = TOKEN_PRICE_PER_1K.get(tier, TOKEN_PRICE_PER_1K["standard"])
    cost = input_tokens / 1000 * price["input"] + output_tokens / 1000 * price["output"]
    AGENT_LLM_COST.labels(tier).inc(cost)
运维团队在 Grafana 看板上,不仅能实时观测到系统 QPS 和错误率,更能一目了然地获悉今日任务累计耗费了多少元算力成本,为企业量化评估 AI 研发 ROI 提供了最扎实的数据支撑。
七、工业级横向对比:IvyClaw 的架构定位
为了更客观地理解 IvyClaw 的设计定位,我们将它与业界知名的 Agent 方案进行了工程维度的横向剖析:
| 评估维度 | 传统单体 Agent (如早前 ReAct / AutoGPT) | 桌面级编程助手 (如 Cursor / Claude Code) | IvyClaw 生产级系统 |
|---|---|---|---|
| 角色协同模式 | 单模型全流程自编自导,角色认知模糊 | 单人辅助模式,依托开发者实时交互监督 | 5 大专职子代理 分工闭环,分阶状态交接 |
| 上下文管理 | 共享大单轮历史,极易遭遇注意力漂移 | 依托本地文件索引与会话上下文压缩 | 独立 Thread 物理隔离,仅通过摘要契约交接 |
| 沙箱安全防线 | 本地裸机或通用容器,缺乏物理阻断 | 直接在宿主机或本地终端执行命令 | 加固 Docker + 只读副本 chmod a-w 硬隔离 |
| 隔离级别扩展 | 固定单引擎,难以适应严格金融合规 | 依赖操作系统本地权限 | 配置化无缝切换 runc / gVisor (runsc) / Kata |
| 长任务调度 | HTTP 同步等待,易超时间断 | 本地前台交互式等待 | Redis + ARQ 异步多 Worker,支持队列削峰 |
| 多渠道适配 | 通常仅提供 Web UI 或 CLI | 局限于 IDE 插件或专用终端 CLI | 统一 InboundMessage:CLI / Web / 飞书 WS / Webhook |
| 企业级 SRE | 基础日志打印,无链路指标统计 | 面向个人开发者的使用统计 | Prometheus + Grafana + LangSmith 全量治理 |
八、总结与架构启示
剖析 IvyClaw 的源码与系统架构,我们能够清晰地触摸到 AI 智能体系统走向工业级成熟的演进轨迹。它为我们构建下一代高复杂度自治智能体提供了四条极具普适性的工程启示:
- “小代理专精”优于“全能单体”:在软件工程等高容错代价领域,不要试图训练一个无所不能的超级 Agent。将规划、调研、编写、测试、审查拆解为职责单一、最小工具集绑定的专职角色,系统的鲁棒性将呈几何级数提升;
- “摘要契约”胜过“无限上下文”:大模型的长文本支持并不意味着我们应该滥用它。通过分阶 Thread 隔离,在上下游角色交接时采用结构化摘要契约,是抵御噪声污染、降低推理成本的最优工程解;
- “物理防御”高于“Prompt 约束”:大模型的本质是概率预测,永远存在幻觉的缝隙。涉及文件读写、网络外联、系统提权等底线安全问题时,必须依托操作系统与容器技术(Linux Namespaces、Capabilities、
tmpfs、chmod a-w、gVisor)构建硬性围栏; - Agent 必须与企业 SRE 体系融合:一个不能被监控、不能被限流、不能审计操作且无法统计成本的 Agent,永远无法被企业运维团队允许接入生产。将 Prometheus 指标、分布式限流、幂等防重与成本核算融入底座,才是 AI 走向工业级生产力的通途。
随着软件工程的复杂度不断攀升,AI Agent 正在从“程序员的辅助提效工具”大踏步迈向“可信赖的虚拟协同队友”。深入理解并汲取像 IvyClaw 这样优秀的工程化设计精髓,必将帮助我们在智能体落地的浩瀚浪潮中,构筑起稳固、安全且极具扩展性的系统基石。