
让 AI Agent 拥有真实互联网视野:Agent Reach 的多后端路由哲学、探针自愈与零胶水层架构
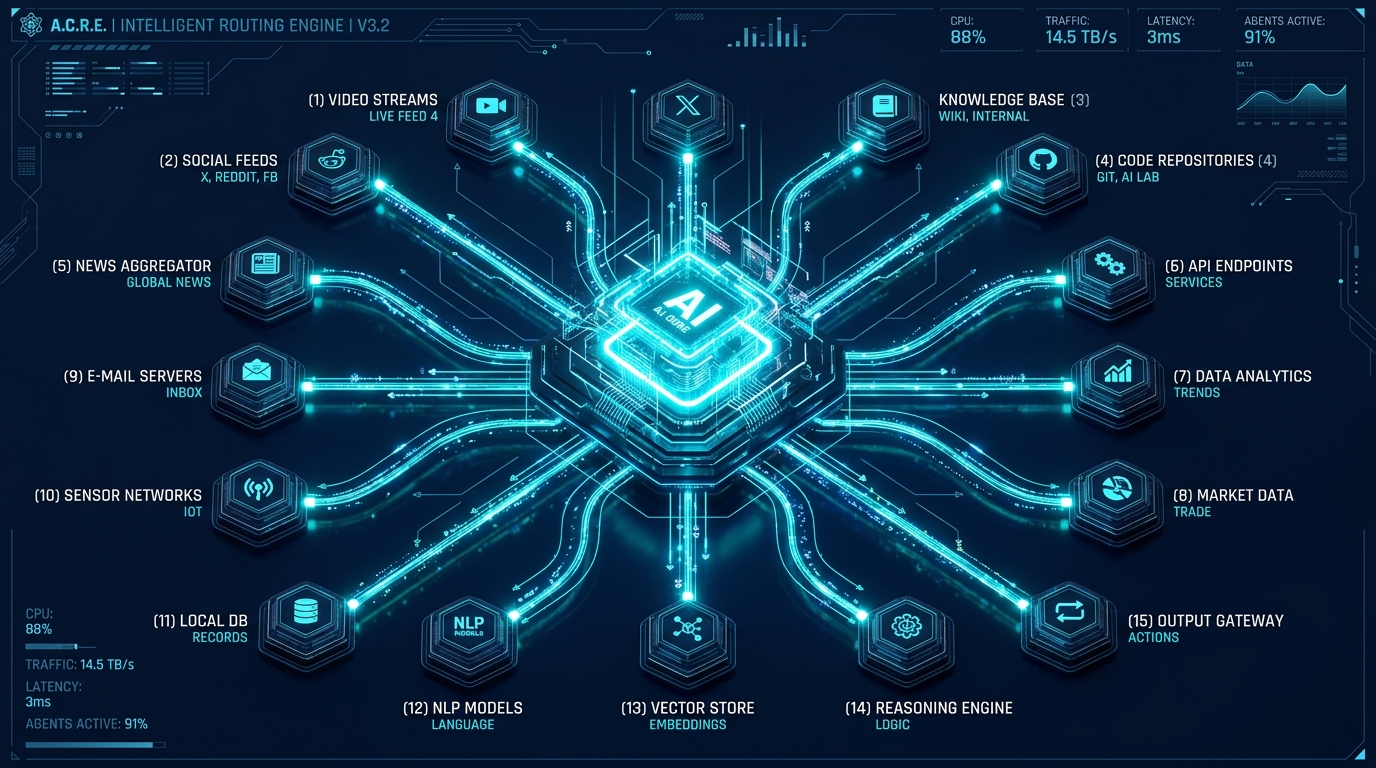
随着 Claude Code、OpenClaw、Cursor 等全自动 Agent 的普及,开发者已经习惯将重构代码、定位 Bug、排查日志等繁重工程交给 AI 处理。然而,一旦指令涉及真实互联网信息的获取——比如“去 Reddit 查查这个报错有没有讨论”、“看一下 B站上关于这个框架的最新实测”、“分析小红书上这个新硬件的口碑”——Agent 几乎瞬间遭遇滑铁卢:403 封禁、412 风控拦截、前端动态 Token 加密、高昂且审批严苛的官方 API 门槛,层层反爬防线将 Agent 困死在本地代码库的孤岛中。
开源项目 Agent Reach(GitHub: Panniantong/Agent-Reach)给出了一个极为优雅的解题思路:它不做又一个臃肿的爬虫聚合包,而是定位于“能力路由器(Capability Layer)”。它通过多后端有序回退路由、深度探针主动自愈、零运行时胶水损耗与 LLM Token 智能清洗,为 15+ 核心互联网平台构建了稳健的直连通路。本文将从底层架构设计、风控绕行机制与真实落地实践三个维度,深度拆解这一架构范式。
一、AI Agent 的“联网之困”:为什么传统爬虫脚本必然崩溃?
很多开发者在为 Agent 扩展互联网能力时,最直觉的做法是写一堆定制化的 Python 脚本或 Playwright 无头浏览器指令。但在生产级 Agent 连续作业的场景下,这类“点状胶水方案”不出几周就会全面瘫痪,核心原因在于四个无法规避的技术断层:
flowchart TD
    subgraph AgentDemands ["Agent 联网诉求"]
        A1["视频核心内容摘要"]
        A2["社区实时争议与口碑"]
        A3["金融与商业动态"]
    end

    subgraph WallAndFailures ["现实网络与反爬高墙"]
        W1["B站风控 412 拦截<br/>(传统下载工具全面失效)"]
        W2["Reddit 数据中心 IP 403 封锁<br/>(强制登录 & API 审批制)"]
        W3["雪球 xq_a_token 动态加密<br/>(前端 JS 计算,无纯静态 API)"]
        W4["小红书签名风控与上下文爆炸<br/>(单请求产生数万 Token 冗余数据)"]
    end

    A1 -.-> W1
    A2 -.-> W2
    A3 -.-> W3
    A2 -.-> W4

    style WallAndFailures fill:#ffebee,stroke:#c62828,stroke-width:2px;
    style AgentDemands fill:#e8f5e9,stroke:#2e7d32,stroke-width:2px;
- 单点工具的脆弱性与快速换代:反爬机制是动态攻防的战场。例如在 2026 年中,Bilibili 的风控系统对常用多媒体抓取工具
yt-dlp全面下发 412 拦截码;若在 Agent 工具链中写死该工具,整个涉及国内视频调研的流水线就会彻底断裂。 - 凭据与会话维度的割裂:Twitter / X 的官方 API 成本高昂;Reddit 关闭了匿名访问接口;小红书与 Facebook 需要严格的登录态。让运行在后端的 Agent 自动去模拟手机短信登录或扫码,不仅实现成本极高,还极易引发主账号连带封号。
- “解释器假死”与幽灵依赖:在开发环境中,系统 Python 小版本升级(如通过 Homebrew 或 Linux 发行版升级)后,基于
pipx或uv创建的 CLI 工具其虚拟环境 shebang 会失效。传统的可用性检测函数shutil.which()仅仅检测文件是否存在于 PATH 中,会误判该工具可用,但在 Agent 真正执行时直接抛出FileNotFoundError。 - Token 上下文爆炸:即使成功获取了原始响应,各类平台的 API 或 HTML 通常充斥着跟踪参数、广告埋点与冗余嵌套结构。一个未经清洗的小红书笔记响应可能包含上万 Token,两次请求就能把 Agent 宝贵的上下文窗口直接吃满。
面对这套复杂的混沌系统,Agent Reach 没有试图重造 15 个轮子,而是通过分层治理与路由抽象,为 Agent 开辟出一条稳固通畅的感知管道。
二、架构本质:作为“能力路由器”的分层解耦哲学
Agent Reach 的核心哲学可以概括为一句话:“它是能力层(Capability Layer),而不是又一个工具包装器。”
在软件分层中,它并不介入 Agent 与底层协议之间的字节流转发,而是专注于选型(Selection)、探测(Probing)、路由(Routing)与自愈(Self-Healing)。
flowchart TB
    subgraph AgentLayer ["AI Agent 执行层(Claude Code / OpenClaw / Cursor)"]
        LLM["Agent 决策大脑"]
        SKILL["agent-reach SKILL.md<br/>(结构化语义意图映射)"]
    end

    subgraph RouterLayer ["Agent Reach 路由与诊断中枢"]
        Doc["agent-reach doctor<br/>(无副作用深度探测器)"]
        Probe["probe_command<br/>(区分 Missing / Broken / Error)"]
        Order["ordered_backends<br/>(候选优先级矩阵 + 用户覆盖)"]
    end

    subgraph ExecLayer ["上游原生工具链(零胶水层直调)"]
        CLI1["bili-cli / OpenCLI / 搜索 API"]
        CLI2["twitter-cli / bird / 浏览器会话"]
        CLI3["Jina Reader / Exa MCP"]
        CLI4["yt-dlp / gh CLI / feedparser"]
    end

    LLM --> SKILL
    SKILL --> Doc
    Doc --> Probe
    Probe --> Order
    Order -. 动态告知最优后端 .-> LLM
    LLM ==>|"直接调用 CLI / MCP 命令(零中间损耗)"| ExecLayer
这一设计带来了三个立竿见影的工程优势:
- 零中间商损耗:Agent 在读取数据时,直接在 Shell 中调用经过选型验证的原生 CLI(如
gh repo view、curl https://r.jina.ai/...),避免了 Python 进程间数据二次序列化带来的延迟与内存膨胀。 - 配置与能力解耦:Agent 不需要记忆各平台的调用语法与反爬规避技巧,只需在初始化时加载项目的
SKILL.md,即可根据当前意图(搜索、社交、求职、视频、金融等)自动匹配执行命令。 - 动态替换无感化:当某一底层工具被平台封杀时,更新 Agent Reach 只需调整对应渠道配置中的候选列表顺序,上层业务逻辑与 Agent 的操作提示词完全无需修改。
三、多后端有序路由与风控容灾实现
在 Agent Reach 中,每个平台(Channel)都是一个继承自 Channel 基类的独立声明单元。每个单元定义了 backends 有序候选列表,按优先级从前向后排布。
1. 动态优先级与用户强制覆盖
在 agent_reach/channels/base.py 中,路由列表并非静态数组,而是支持用户通过环境变量或配置文件进行点对点覆盖:
class Channel(ABC):
    name: str = ""                    # 渠道标识,如 "bilibili"
    description: str = ""             # 渠道描述
    backends: List[str] = []          # 有序候选列表,backends[0] 为首选
    tier: int = 0                     # 0=零配置, 1=需免费凭据, 2=需登录态
    active_backend: Optional[str] = None

    def ordered_backends(self, config=None) -> List[str]:
        """按探测顺序返回候选后端,支持用户覆盖配置。"""
        candidates = list(self.backends)
        # 支持通过环境变量 <CHANNEL>_BACKEND 或 config.yaml 强制指定
        override = config.get(f"{self.name}_backend") if config else None
        if override:
            for i, b in enumerate(candidates):
                if b == override or b.startswith(override):
                    candidates.insert(0, candidates.pop(i))
                    break
        return candidates
2. 真实场景容灾演进:以 B站渠道为例
以 Bilibili 渠道(agent_reach/channels/bilibili.py)为例,其后端的迭代演进生动诠释了路由层在对抗反爬风控时的鲁棒性:
sequenceDiagram
    autonumber
    participant Agent as Agent 诊断引擎
    participant BiliCLI as bili-cli 候选
    participant OpenCLI as OpenCLI (浏览器桥接)
    participant DirectAPI as 官方公开搜索 API

    Agent->>BiliCLI: probe_command("bili", ["--version"])
    alt bili-cli 可用且未断链
        BiliCLI-->>Agent: Status: OK (无需登录,支持视频详情与搜索)
        Note over Agent: 激活 bili-cli 为首选后端
    else bili-cli 缺失或损坏
        BiliCLI-->>Agent: Status: Missing / Broken
        Agent->>OpenCLI: 探测桌面真实 Chrome 扩展桥接
        alt OpenCLI 就绪
            OpenCLI-->>Agent: Status: Warn (复用桌面登录态,解锁字幕抓取)
            Note over Agent: 降级为 OpenCLI 兜底
        else 无桌面环境 (服务器环境)
            Agent->>DirectAPI: 轻量探测搜索接口连通性
            DirectAPI-->>Agent: Status: OK
            Note over Agent: 降级为纯只读搜索 API
        end
    end
在 2026 年 6 月的实测中,由于 B站风控对 yt-dlp 下发了 412 状态码,Agent Reach 果断将 yt-dlp 从 B站渠道中完全剥离(保留其在 YouTube 渠道的首选地位),并将默认路由调整为:
- 首选
bili-cli:零登录门槛,稳定支持视频详情、热门排行榜与关键字搜索; - 备选
OpenCLI:在桌面端复用用户的真实 Chrome 会话,专用于提取高精度的视频字幕; - 兜底
B站搜索 API:仅需基础 HTTP 请求即可完成关键词检索,确保在没有任何外部依赖的极简环境下依然不至于“抓瞎”。
四、自愈式探针:终结 shutil.which 的虚假繁荣
在 Agent 的自动化运维体系中,最危险的不是工具未安装,而是系统以为它安装了,实际运行却崩了。
1. 依赖损坏的三种边界形态
针对前文提到的虚拟环境破坏与解释器丢失问题,Agent Reach 在 agent_reach/probe.py 中实现了精细化的探针逻辑,将故障形态精准划分:
@dataclass
class ProbeResult:
    status: str  # "ok" | "missing" | "broken" | "timeout" | "error"
    output: str = ""
    hint: str = ""

def probe_command(
    cmd: str,
    args: Sequence[str] = ("--version",),
    timeout: int = 10,
    package: Optional[str] = None,
) -> ProbeResult:
    # 区分是否在 PATH 中
    if not shutil.which(cmd):
        return ProbeResult("missing", hint=f"未找到命令 {cmd}")

    try:
        # 严格限定只读无副作用执行,并捕获具体异常
        res = subprocess.run(
            [cmd, *args],
            capture_output=True,
            text=True,
            timeout=timeout,
            env=utf8_subprocess_env(),
        )
        if res.returncode in (126, 127):
            # 典型场景:虚拟环境 Shebang 指向的旧 Python 已被移除
            return ProbeResult("broken", hint=reinstall_hint(package or cmd))
        if res.returncode == 0:
            return ProbeResult("ok", output=res.stdout)
        return ProbeResult("error", output=res.stderr)
    except FileNotFoundError:
        # which() 找到了 shim,但 exec 真正调用底层解释器时抛出未找到
        return ProbeResult("broken", hint=reinstall_hint(package or cmd))
    except subprocess.TimeoutExpired:
        return ProbeResult("timeout", hint="执行超时")
当探针捕获到 broken 状态时,诊断引擎不会简单报错,而是直接向 Agent 和用户输出确定性的修复处方(如 uv tool install --force bilibili-cli 或 pipx reinstall ...),Agent 可以在授权后直接执行该处方完成自愈。
2. “零副作用”体检准则
在体检与诊断(Doctor)的设计上,项目严格遵守了“只读可观测,绝不引发状态漂移”的防线:
- 拒绝隐式启动守护进程:例如,第三方工具
opencli doctor在执行时会自动启动后台守护进程(Daemon),这种附带副作用的行为在无头或自动化脚本中极易导致未知状态挂载。Agent Reach 的探针绕过该命令,转而直接向本地回环接口http://127.0.0.1:19825/status发送带有安全校验头X-OpenCLI: 1的 GET 请求,在不改变任何系统状态的前提下完成静默判定。 - 敏感凭据自动脱敏:在诊断输出流向控制台或 Agent 上下文前,所有包含在 URL 中的 Token 与用户认证信息,都会经由
scrub_url_credentials()正则过滤剥除,杜绝日志外泄隐患。
五、数据瘦身与工程安全边界
1. Token 级响应清洗
让大模型直接读原始 API 响应,往往伴随着严重的资金与算力浪费。以小红书笔记检索为例,原版 JSON 嵌套极深,包含大量的设备指纹、展示样式配置与埋点元数据。
Agent Reach 在 agent_reach/channels/xiaohongshu.py 中内置了专有提取层:
def _clean_note(note: dict) -> dict:
    """提取小红书笔记核心要素,剥离与文本分析无关的样式与追踪数据。"""
    if not isinstance(note, dict):
        return note

    inner = note.get("note_card") or note.get("note") or note
    user = inner.get("user") or {}
    interact = inner.get("interact_info") or {}

    return {
        "id": inner.get("note_id") or inner.get("id"),
        "title": inner.get("title") or inner.get("display_title", ""),
        "desc": inner.get("desc", ""),
        "author": user.get("nickname", ""),
        "likes": interact.get("liked_count", 0),
        "collected": interact.get("collected_count", 0),
        "comments": interact.get("comment_count", 0),
    }
通过这一层转换,原本接近 15KB 的单篇笔记结构体被压缩为不足 200 字节的纯粹内容。在批量调研 20 篇高赞笔记的场景下,为 Agent 单次任务减少了 85% 以上的输入 Token 消耗,不仅响应速度成倍提升,更杜绝了上下文溢出导致的幻觉问题。
2. 安全与权限的三道防火墙
在安全性方面,该项目设计了清晰的权限梯队,并在规范中对 Agent 行为做出了强约束:
| 维度 | 安全设计策略 | 防护目标 |
|---|---|---|
| 凭据存储 | 本地 ~/.agent-reach/config.yaml 严格限定权限 0600(仅所有者可读写) |
杜绝本机其他低权限进程越权窃取 Cookie |
| 安装行为 | agent-reach install 默认只读;必须显式加 --system 才写入配置 |
防止 Agent 误操作改写系统依赖与网络规则 |
| 隔离沙箱 | 强制要求所有工具克隆与中间产物置于 ~/.agent-reach/tools/ 与 /tmp/ |
禁止工作区污染,绝不在 Agent 当前开发目录中散落临时文件 |
| 账号隔离 | 官方文档明确告诫:涉及 Cookie 注入的平台务必使用专用小号 | 隔绝平台潜在风控对开发者日常主账号的影响 |
六、实战落地:为你的 Agent 一键装配全网雷达
1. 基础环境体检与零配置通道
在不需要触碰任何复杂登录凭据的前提下,Agent Reach 默认激活了 6 个免认证渠道(网页、GitHub、YouTube 字幕、B站只读检索、V2EX 社区热门、Exa 语义搜索)。
你可以直接在终端或让你的 Agent 执行:
# 推荐通过 pipx 进行隔离安装
pipx install https://github.com/Panniantong/agent-reach/archive/main.zip

# 默认安全检查(只读探测当前机器状态)
agent-reach install --env=auto

# 确认环境无误后,进行系统级关联与 SKILL 注入
agent-reach install --env=auto --system
安装完成后,运行 agent-reach doctor 即可输出当前 15 个渠道的实时连通看板:
Agent Reach 状态
========================================
图例:[OK] 可用  [!] 已装但需配置/登录  [X] 未安装

✅ 装好即用:
  [OK] 通用网页阅读 — Jina Reader 可用(免 Key 网页转 Markdown)
  [OK] 全网语义搜索 — Exa 语义搜索可用(通过 mcporter 桥接)
  [OK] GitHub 代码仓库 — gh CLI 已就绪(当前后端:gh CLI)
  [OK] YouTube 视频字幕 — yt-dlp 可用(当前后端:yt-dlp)
  [OK] V2EX 社区热帖 — 公开 JSON API 可达(无需认证)
  [OK] B站内容检索 — bili-cli 可用(搜索/排行/视频详情,无需登录)
2. 赋予 Agent 语义路由直觉(SKILL.md)
Agent Reach 之所以能被各类 Agent 丝滑驱动,核心在于其随附的 SKILL.md 规范。当用户对 Agent 说出日常口语指令时,Agent 会依照规则直接选路:
- 调研全网技术方案:“对比一下 2026 年主流的 Agent 内存架构”
\longrightarrow$$ Agent 自动调用 `mcporter call exa.web_search_exa query="..."` 执行深度语义搜索;
\longrightarrow$$ Agent 自动路由至 `curl -s "https://r.jina.ai/https://..."`,秒级提取干净的 Markdown 正文;
\longrightarrow$$ Agent 自动向 `https://www.v2ex.com/api/topics/hot.json` 发起请求,返回热点议题列表。
七、架构启示:AI 原生工具链的演进方向
在过去一年中,社区经历了从“用 Python 编写海量小工具包装成 LangChain Tool”到“直接给 Agent 暴露 Bash 终端”的范式转移。然而,全开放的 Bash 终端并不等于高成功率的业务交付,网络层的不确定性与反爬高墙始终是拦路虎。
Agent Reach 的工程实践为我们提供了一个高质量的参考样板:
- 轻胶水,重路由:不要在中间层增加过多的协议转换与数据包装,把控制权交给底层原生 CLI,路由层专注于“保活、选型与自愈”;
- 多活冗余取代单点依赖:没有永远有效的反爬策略,把每个目标源抽象为“首选 + 备选”的动态队列,是抵御上游接口突变的唯一正解;
- 将 Token 意识植入网络层:网络工具不仅要负责拿回数据,更要对数据进行前置瘦身,将高密度信息交付给 LLM,才能让 Agentic 系统的响应速度与推理准确度达到商业化水准。
无论你是正在构建企业内部的投研/竞品分析 Agent,还是日常使用 Claude Code、Cursor 等辅助研发,Agent Reach 这种兼顾极简、容灾与安全的互联网路由层设计,都值得深度品味与借鉴。